Secure Autonomous Agent Runtime Dorong Generasi Baru AI Agent, Kontrol Identitas dan Tool Jadi Lebih Ketat

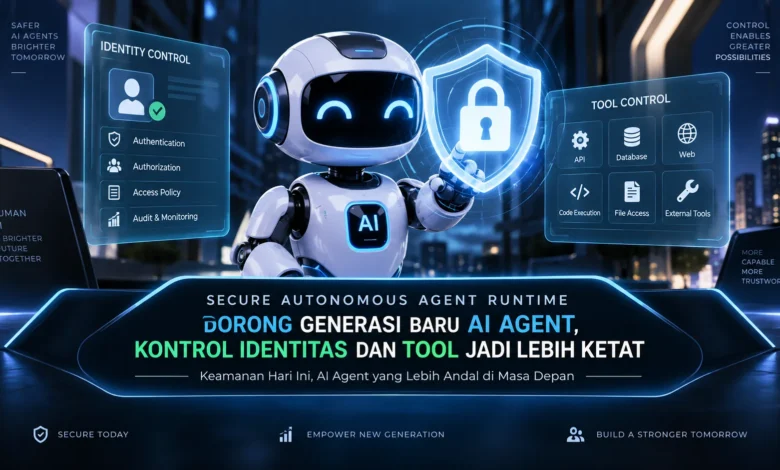
AI Agent pada 2026 bergerak menuju tingkat kemandirian yang semakin tinggi dengan kemampuan merencanakan tugas, menggunakan tool, mengakses data, hingga menjalankan serangkaian tindakan secara otomatis. Kemampuan tersebut juga membawa tantangan keamanan baru karena setiap agen membutuhkan identitas, hak akses, dan batas penggunaan tool yang jelas. Secure Autonomous Agent Runtime menjadi pendekatan penting dalam perkembangan TEKNOLOGI AI karena memungkinkan agen tetap produktif sekaligus bekerja dalam lingkungan yang terisolasi, terpantau, dan memiliki aturan akses yang lebih ketat.
Secure Runtime Membawa Standar Baru untuk AI Agent
Runtime terkontrol bagi agen otonom dibutuhkan ketika sistem agentic dapat melakukan semakin banyak tindakan. Jika agen hanya menghasilkan jawaban, ruang risiko dapat lebih mudah dibatasi. Situasinya berubah ketika agen dapat memanggil API, membaca file, dan menggunakan tool.
Runtime yang aman dapat membatasi tindakan AI berdasarkan kebijakan yang sudah ditentukan. Pendekatan tersebut membuat otonomi tidak harus berarti kebebasan tanpa batas. Di tengah pertumbuhan TEKNOLOGI agen otonom, runtime menjadi fondasi yang membantu menjaga proses eksekusi.
Setiap Agen Membutuhkan Identitas yang Jelas
Ketika banyak agen bekerja dalam satu lingkungan, identitas menjadi bagian utama untuk mengatur hak setiap agen. Setiap agen dapat diberikan profil akses sesuai fungsi yang dijalankan, sehingga hak akses tidak harus dibagikan secara luas.
Sistem yang bekerja sebagai pembaca data misalnya tidak perlu memperoleh kemampuan menghapus file. Sementara agen yang menangani proses berbeda, permission dapat diatur sesuai sumber daya yang benar benar diperlukan. Kontrol identitas tersebut dapat membantu mencegah pemberian izin berlebihan.
Permission Ketat Mengurangi Akses yang Tidak Diperlukan
Prinsip least privilege dapat memperkuat pengamanan dalam secure runtime. Alih alih memberikan seluruh tool sejak awal, runtime dapat memberikan hanya kemampuan yang benar benar diperlukan.
Apabila pekerjaan sebatas mengambil informasi, sistem dapat membatasi akses hanya pada operasi pembacaan. Untuk tindakan yang lebih sensitif, runtime dapat meminta persetujuan sebelum melanjutkan. Dengan pendekatan tersebut, kesalahan atau tindakan tidak sesuai dapat dicegah sebelum memperoleh akses lebih luas.
Secure Runtime Membatasi Cara AI Menggunakan Tool
Integrasi tool membuat agen dapat melakukan tindakan langsung karena AI tidak lagi sekadar menghasilkan teks. Aplikasi, layanan jaringan, penyimpanan data, serta API dapat membuka banyak kemungkinan otomatisasi, tetapi sekaligus menambah area yang perlu dilindungi.
Secure runtime dapat membuat daftar kemampuan yang boleh digunakan. Sistem kontrol dapat membatasi parameter dan tujuan akses. Melalui pengaturan ini, memiliki akses ke sebuah tool tetap dapat disertai batas penggunaan tertentu, sehingga keamanan dapat diterapkan secara lebih terperinci.
Monitoring Membantu Menjaga Agen Tetap Sesuai Kebijakan
Kontrol yang kuat membutuhkan visibilitas agar administrator dapat memahami bagaimana AI menggunakan sumber daya. Runtime dapat mencatat tool yang digunakan dalam suatu proses, beserta jejak penting dari pekerjaan yang dilakukan.
Apabila agen menjalankan aktivitas yang tidak sesuai, catatan tersebut dapat membantu proses investigasi. Developer dan tim keamanan kemudian dapat mengubah aturan penggunaan tool jika diperlukan. Pemantauan yang terstruktur membuat TEKNOLOGI AI Agent lebih mudah dikelola ketika skalanya meningkat.
Rangkuman Secure Autonomous Agent Runtime
Runtime yang aman dapat menjadi bagian utama perkembangan agen otonom. Saat sistem agentic mendapatkan otonomi yang lebih luas, mekanisme keamanan harus berkembang bersama kemampuan agen. Identitas yang jelas, prinsip least privilege, kontrol tool, dan observability dapat membantu menjaga aktivitas agen tetap berada dalam kebijakan.
Untuk developer yang mengikuti perkembangan TEKNOLOGI, perubahan ini menunjukkan pentingnya melihat keamanan sebagai bagian dari desain agentic AI. Agen otonom masa depan akan dinilai bukan hanya dari tingkat kemandirian yang dapat dicapai, tetapi juga dari seberapa jelas setiap tindakan dapat diawasi. Pembaca dapat terus mengamati evolusi kontrol identitas dan tool agar siap menghadapi perubahan sistem otonom berikutnya.