Nvidia Perkenalkan Confidential Bare Metal untuk Melindungi Model AI pada Infrastruktur Eksternal

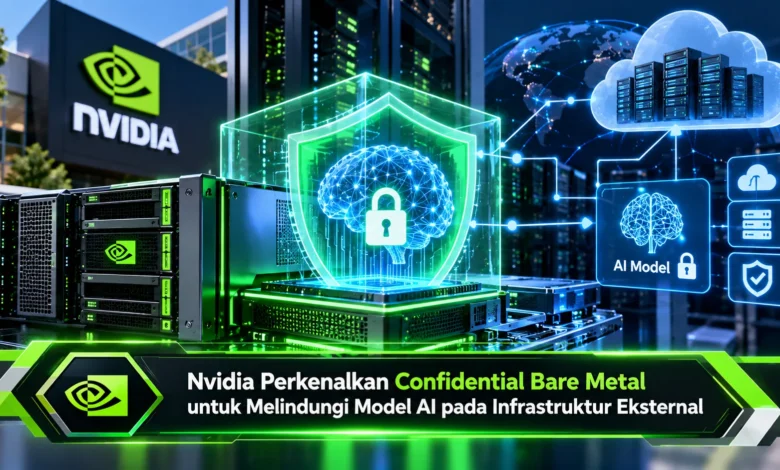
Nvidia memperkenalkan Confidential Bare Metal pada 21 Oktober 2026 sebagai solusi keamanan baru untuk melindungi model kecerdasan buatan ketika dijalankan pada infrastruktur milik penyedia layanan eksternal. Teknologi ini memungkinkan pengembang AI menggunakan server khusus di pusat data pihak ketiga tanpa harus menyerahkan kendali penuh terhadap model, data sensitif, dan sistem perangkat lunak mereka. Melalui perlindungan berbasis perangkat keras serta verifikasi kriptografis, Nvidia berupaya menjawab tantangan keamanan komputasi AI berskala besar. Kehadirannya menjadi perkembangan penting dalam industri TEKNOLOGI karena kebutuhan komputasi terus meningkat, sementara perlindungan kekayaan intelektual dan informasi rahasia semakin menjadi perhatian perusahaan.
Inovasi Confidential Computing Nvidia Melindungi Model Kecerdasan Buatan
Pengumuman Confidential Bare Metal menunjukkan kemajuan menarik dalam industri komputasi kecerdasan buatan. Produsen perangkat komputasi tersebut meningkatkan portofolio Nvidia Confidential Computing melalui metode penggunaan tambahan yang ditujukan untuk server bare metal. Melalui kemampuan ini, pengembang model AI mampu menjalankan pekerjaan pada infrastruktur pihak ketiga sambil mempertahankan pengendalian atas model. Permintaan perlindungan semacam ini mendapat perhatian luas seiring bertambahnya ukuran model AI.
Dalam pendekatan infrastruktur konvensional, perusahaan yang memanfaatkan layanan komputasi pihak ketiga perlu mengevaluasi risiko terkait akses administrator penyedia. Kondisi operasional tersebut menjadi lebih serius ketika sistem menggunakan parameter model bersifat rahasia. Informasi numerik yang membentuk kemampuan model merupakan aset penting bagi perusahaan pengembang AI. Jika aset digital tersebut diakses tanpa izin, organisasi dapat menghadapi kerugian besar. Untuk menjawab persoalan tersebut, Nvidia memperkenalkan perlindungan berbasis perangkat keras yang bertujuan membatasi akses tidak sah.
Cara Kerja Nvidia Confidential Bare Metal pada Server Khusus
Solusi keamanan baru Nvidia menggunakan kombinasi mekanisme verifikasi kriptografis untuk membatasi kemungkinan akses tanpa izin. Tidak seperti pendekatan yang bergantung sepenuhnya pada mesin virtual, Confidential Bare Metal mendukung penggunaan perangkat keras langsung oleh satu penyewa. Dalam model ini, pemilik model mengendalikan sistem operasi utama termasuk aplikasi pemrosesan kecerdasan buatan. Sebagai pembagian tanggung jawab, penyedia infrastruktur mengelola kapasitas komputasi yang disewakan. Pemisahan tersebut membantu organisasi memperluas komputasi tanpa mengorbankan seluruh kendali operasional.
Kemampuan keamanan utama adalah platform attestation. Dengan mekanisme pembuktian ini, pemilik model dapat mengevaluasi apakah lingkungan komputasi sesuai kebijakan sebelum menjalankan model dengan aset sensitif. Dalam rancangan arsitekturnya menggunakan kontrol keamanan tingkat platform. Sistem tersebut bertujuan mencegah pihak infrastruktur mengakses data terlindungi. Walaupun lapisan keamanan menjadi lebih kuat, perlindungan memerlukan penerapan kebijakan keamanan yang tepat. Pengguna infrastruktur tetap perlu mengelola sistem operasi, aplikasi, dan administrator yang berada dalam lingkup kepercayaannya.
Peran Enkripsi dan Attestation dalam Melindungi Model AI
Ketika aplikasi kecerdasan buatan dijalankan, data dapat berada dalam beberapa kondisi. Informasi dapat disimpan di media penyimpanan sebelum menjalankan pekerjaan komputasi. Enkripsi data saat disimpan dan enkripsi selama transmisi merupakan bagian penting. Namun demikian, informasi yang aktif berada dalam memori memerlukan mekanisme tambahan. Di sinilah, Confidential Computing menghadirkan perlindungan terhadap beban kerja aktif melalui penggunaan lingkungan eksekusi yang diverifikasi.
Mekanisme pembuktian integritas berperan dalam menentukan kelayakan lingkungan sebelum aset sensitif digunakan. Sebagai contoh, sebuah laboratorium AI dapat menetapkan kebijakan keamanan sebelum mengizinkan kunci dekripsi digunakan. Jika hasil pemeriksaan tidak sesuai, akses terhadap informasi rahasia perlu dihentikan sesuai kebijakan. Strategi keamanan tersebut memberikan kontrol tambahan terhadap penempatan beban kerja. Walaupun proses verifikasi meningkatkan keyakinan, pengguna harus menerapkan pengelolaan kunci yang benar.
Tiga Pilihan Nvidia Confidential Computing untuk Infrastruktur AI
Sebagai bagian dari pengembangan platform, Nvidia menghadirkan tiga opsi deployment dalam ekosistem Confidential Computing. Model penerapan pertama adalah Confidential Bare Metal untuk penggunaan langsung perangkat keras oleh pemilik beban kerja. Pilihan kedua adalah Confidential Containers yang mendukung beban kerja berbasis kontainer. Adapun pilihan lainnya, Confidential Virtual Machines dirancang untuk lingkungan virtualisasi. Seluruh opsi keamanan ini menawarkan karakteristik operasional tersendiri. Berkat fleksibilitas arsitektur, organisasi dapat menyesuaikan sistem dengan kebutuhan berdasarkan kebijakan keamanan.
Dalam organisasi yang membutuhkan kendali perangkat lunak penuh, Confidential Bare Metal menawarkan fleksibilitas khusus. Pengguna dapat mengatur platform komputasi sesuai karakteristik model yang dijalankan. Di sisi lain, Confidential Containers lebih sesuai bagi lingkungan Kubernetes. Confidential Virtual Machines bermanfaat bagi sistem yang sudah menggunakan virtualisasi. Perbedaan ini berperan dalam penyesuaian kebutuhan perusahaan. Tim infrastruktur tidak diwajibkan menggunakan satu model untuk semua aplikasi.
Perluasan Keamanan pada Grace Blackwell dan Rubin
Bagian menarik dari pengumuman Nvidia adalah partisipasi berbagai organisasi teknologi. Penyedia cloud Google mengumumkan dukungan Confidential Bare Metal pada instans A4X Max yang didukung platform komputasi GB300 NVL72. Pendekatan tersebut menawarkan lingkungan komputasi khusus untuk model bernilai tinggi. Dengan infrastruktur yang disiapkan, pengembang model berpotensi menjalankan pelatihan dan inferensi sambil melindungi parameter model dan data. Walaupun dukungan teknologi telah diumumkan, tidak seluruh fitur langsung tersedia bagi setiap pelanggan.
Selain Google Cloud, Cohere berencana mengintegrasikan Confidential Bare Metal ke dalam Cohere Model Vault. Rencana penerapan tersebut ditujukan melindungi model dan data saat inferensi. Nvidia juga, menambahkan dukungan Confidential Computing pada NVIDIA Grace Blackwell NVL72 serta sistem berbasis Rubin, termasuk NVIDIA HGX Rubin NVL8 dan DGX Rubin NVL8. Sebagai fondasi perangkat lunak, NVIDIA DSX OS akan menyediakan dukungan untuk tiga mode keamanan. Pengembangan lintas platform tersebut berpotensi mempermudah pembangunan AI factory yang membutuhkan keamanan dan fleksibilitas.
Kesimpulan tentang Nvidia Confidential Bare Metal dan Keamanan AI
Perkenalan Nvidia Confidential Bare Metal menjadi langkah penting dalam pengembangan pusat data untuk AI. Berkat kombinasi attestation dan pembatasan akses, perusahaan dapat menjalankan model pada infrastruktur eksternal tanpa membuka akses langsung terhadap seluruh informasi rahasia. Kombinasi Bare Metal, Containers, dan Virtual Machines membantu menyesuaikan kebutuhan organisasi. Perluasan teknologi pada Grace Blackwell serta Rubin memperlihatkan arah pengembangan ekosistem. Namun perlu dipahami, keamanan tetap membutuhkan konfigurasi dan pengawasan yang tepat. Dengan pendekatan tersebut, Confidential Bare Metal berpotensi mendukung pertumbuhan industri AI. Bagaimana pendapat Anda, apakah teknologi komputasi rahasia Nvidia mampu mempercepat penggunaan infrastruktur eksternal? Mari berbagi pandangan mengenai perkembangan ini tentang perkembangan komputasi rahasia.