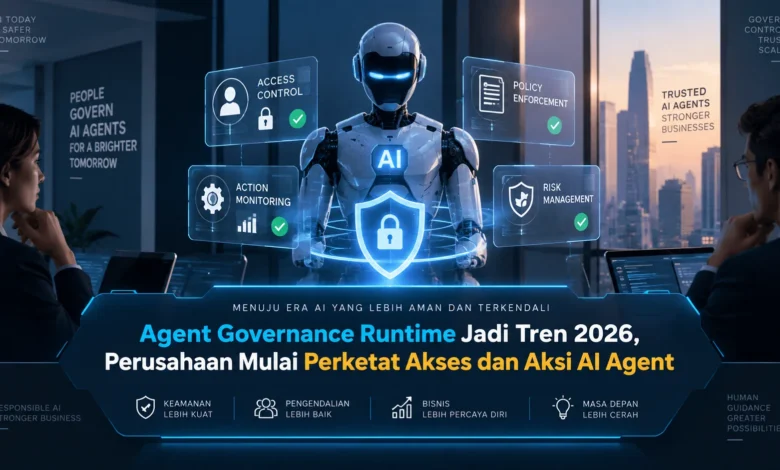
Penggunaan AI agent pada 2026 semakin mengarah pada sistem yang mampu mengakses data, menggunakan tool, menjalankan workflow, dan mengambil tindakan secara lebih mandiri. Kondisi ini membuat perusahaan perlu memikirkan bukan hanya kecerdasan agent, tetapi juga bagaimana setiap akses dan aksinya dapat dikendalikan selama proses berlangsung. Agent Governance Runtime menjadi pendekatan yang semakin relevan dalam perkembangan TEKNOLOGI karena menawarkan kontrol yang lebih dekat dengan tahap eksekusi AI agent.
Agent Governance Runtime Makin Relevan pada 2026
Ketika AI mulai menjalankan lebih banyak pekerjaan secara mandiri perusahaan perlu memiliki kontrol yang mengikuti setiap tahap aktivitas agent. Policy awal tetap penting tetapi perlu dilengkapi pemeriksaan yang dapat merespons kondisi aktual. Runtime governance untuk AI agent mencoba mengisi kebutuhan tersebut dengan memeriksa tindakan secara lebih dekat dengan waktu pelaksanaan.
Governance langsung menjadi relevan ketika agent terhubung dengan berbagai resource perusahaan. Agent dapat berinteraksi dengan data, aplikasi internal, sistem komunikasi, dan tool otomatisasi. Jika kontrol akses terlalu longgar, agent dapat memiliki ruang tindakan lebih luas daripada tugas yang sebenarnya.
Least Privilege Menjadi Fondasi Governance AI
Hak akses merupakan fondasi penting dalam menjaga agent tetap berada dalam ruang tugasnya. Perusahaan dapat membatasi akses berdasarkan kebutuhan aktual setiap tugas. Apabila AI hanya digunakan untuk menganalisis data, permission write dan delete dapat tetap ditutup.
Permission dapat disusun berdasarkan jenis sistem, target data, serta tindakan yang dibutuhkan. AI untuk analisis dapat menggunakan role berbeda dari agent operasional. Pada implementasi TEKNOLOGI agentic AI, kontrol yang lebih spesifik membuat governance lebih mudah diterapkan.
Tool Control Membatasi Aksi yang Bisa Dilakukan Agent
Tool access memberikan AI agent kemampuan untuk bergerak dari sekadar memberikan jawaban menuju menjalankan tindakan. Kemampuan tersebut memberikan manfaat besar tetapi juga membutuhkan kontrol yang lebih ketat. Karena itu, organisasi dapat membatasi daftar fungsi yang tersedia bagi setiap agent.
Agent pencarian informasi tidak seharusnya otomatis memperoleh tool administratif. Tool sensitif dapat disembunyikan, diblokir, atau ditempatkan di belakang lapisan approval. Dengan kontrol fungsi yang terstruktur, AI dapat memperoleh fungsi yang dibutuhkan tanpa memiliki akses berlebihan.
Runtime Policy Membuat Governance Lebih Dinamis
Runtime policy dapat bertindak sebagai lapisan pemeriksaan antara keputusan agent dengan tool yang akan digunakan. Policy dapat memeriksa konteks tugas, identitas, target akses, serta jenis operasi. Melalui validasi tersebut, governance dapat mengikuti perubahan yang terjadi selama workflow berlangsung.
Apabila operasi memenuhi seluruh aturan keamanan, sistem dapat meneruskan tool call. Sebaliknya, operasi yang tidak memenuhi aturan dapat diblokir. Pada operasi dengan risiko lebih tinggi, sistem dapat meminta persetujuan tambahan. Pendekatan tersebut membuat governance menjadi bagian aktif dari eksekusi.
Audit Log dan Observability Membuat Aktivitas Agent Bisa Ditelusuri
Semakin otonom sebuah agent semakin penting bagi organisasi untuk memiliki jejak aktivitas yang dapat diperiksa. Jejak audit dapat menyimpan informasi mengenai permission, tool call, waktu aktivitas, serta keputusan policy. Informasi tersebut membantu menyediakan dasar untuk evaluasi apabila terjadi aktivitas yang tidak diharapkan.
Pemantauan dapat digunakan untuk melihat bagaimana AI menggunakan permission dan tool dalam operasi sehari hari. Jika AI mulai menggunakan tool dengan pola yang berbeda dari biasanya, aktivitas tersebut dapat ditandai untuk diperiksa. Kombinasi audit log dan observability membuat perusahaan tidak hanya mengetahui hasil akhir tetapi juga proses yang ditempuh agent.
Human Approval Menjadi Pengaman bagi Operasi Berisiko Tinggi
Otomatisasi tidak harus memberikan kebebasan penuh terhadap setiap operasi. Operasi sederhana dapat diberikan tingkat otonomi yang lebih besar. Namun, operasi kritis dapat diarahkan menuju proses konfirmasi sebelum dieksekusi.
Tindakan terhadap resource kritis dapat memerlukan konfirmasi sebelum agent memperoleh izin. Perusahaan juga dapat membuat beberapa tingkat persetujuan berdasarkan risiko. Dengan model human in the loop, AI tetap dapat bekerja cepat untuk tugas rutin sementara manusia mempertahankan kontrol pada keputusan penting.
Penutup
Agent Governance Runtime menghadirkan pendekatan yang sesuai dengan kebutuhan perusahaan ketika AI agent mulai memperoleh otonomi lebih luas. Dengan menerapkan permission minimum, pembatasan tool, validasi runtime, pencatatan aktivitas, monitoring, serta persetujuan manusia, organisasi dapat memperoleh manfaat otomatisasi sambil mempertahankan kontrol keamanan. Pada perkembangan TEKNOLOGI perusahaan, kemampuan mengontrol dan mengaudit tindakan agent dapat menjadi fondasi penerapan AI yang lebih matang. Bagikan pandangan Anda mengenai tren Agent Governance Runtime agar wawasan mengenai governance AI semakin berkembang.