Post-Quantum Origin Security dan Masa Depan Hardware, Saat Identitas Perangkat Harus Tahan Ancaman Kuantum

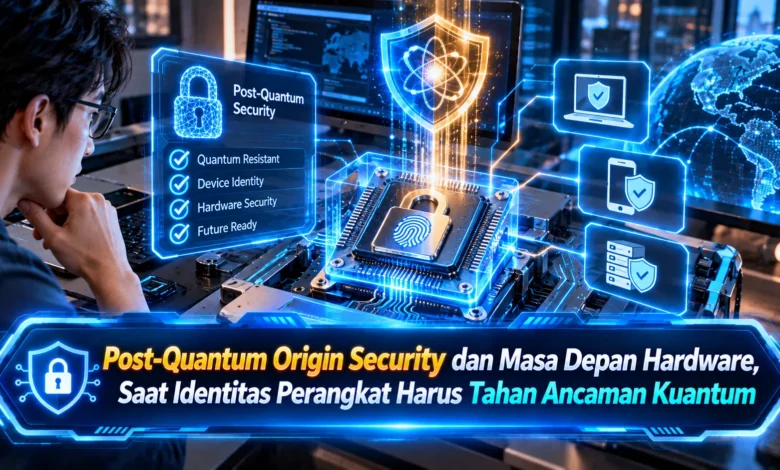
Perkembangan komputasi kuantum mendorong industri teknologi untuk memikirkan kembali cara perangkat membuktikan identitas dan keasliannya. Di masa depan, perlindungan tidak hanya dibutuhkan untuk data dan komunikasi, tetapi juga untuk memastikan bahwa hardware, firmware, serta komponen yang terhubung benar benar berasal dari sumber tepercaya. Konsep Post Quantum Origin Security menjadi menarik karena mengarah pada perlindungan identitas perangkat dan rantai kepercayaan menggunakan pendekatan kriptografi yang dipersiapkan menghadapi ancaman kuantum.
Post Quantum Origin Security Membawa Perubahan pada Keamanan Hardware
Post Quantum Origin Security dapat dipahami sebagai pendekatan keamanan yang membantu menjaga kepercayaan terhadap identitas perangkat pada era pascakuantum. Mekanisme identitas yang tertanam pada perangkat dapat digunakan untuk membantu membuktikan bahwa perangkat berasal dari sumber yang diharapkan. Saat kemampuan komputasi memasuki tahap baru, perlindungan identitas hardware membutuhkan strategi jangka panjang.
Dalam infrastruktur teknologi saat ini, kemampuan mengenali perangkat tepercaya menjadi semakin relevan. Server, endpoint, sensor, perangkat terhubung, serta sistem komputasi dapat menggunakan identitas digital untuk memperoleh akses ke jaringan. Apabila mekanisme identitas mampu beradaptasi dengan ancaman baru, risiko penyamaran perangkat dapat lebih mudah dikendalikan.
Ancaman Kuantum Mendorong Evolusi Kriptografi Hardware
Sejumlah teknologi keamanan perangkat yang digunakan sekarang memanfaatkan mekanisme kriptografi kunci publik untuk melakukan autentikasi, pemeriksaan tanda tangan digital, serta membentuk hubungan aman. Keamanan beberapa algoritma tersebut bergantung pada persoalan matematika yang sulit bagi komputer klasik.
Teknologi komputasi kuantum pada skala tertentu secara teoritis dapat memberikan tantangan terhadap sebagian algoritma kunci publik yang digunakan saat ini. Hal tersebut tidak berarti setiap sistem keamanan perangkat harus segera ditinggalkan. Prioritas yang perlu diperhatikan ialah membangun kemampuan migrasi sebelum perubahan menjadi mendesak.
Hardware Root of Trust Perlu Beradaptasi dengan Era Pascakuantum
Hardware root of trust dapat menjadi dasar dalam membangun proses autentikasi perangkat. Dari fondasi tersebut, perangkat dapat membantu memverifikasi firmware, bootloader, sistem operasi, atau komponen lainnya. Apabila fondasi tersebut mampu mendukung teknologi post quantum, migrasi keamanan jangka panjang dapat dilakukan dengan lebih terstruktur.
Identitas yang tertanam pada perangkat juga dapat mendukung proses untuk mengenali hardware yang telah terdaftar. Walaupun kriptografi memiliki peran besar, keamanan tidak berhenti pada algoritma. Perlindungan private key, penerbitan identitas, mekanisme update, serta pembatasan akses juga harus menjadi bagian dari arsitektur perlindungan.
Tanda Tangan Digital Menjaga Keaslian Software Perangkat
Firmware dapat menjadi lapisan penting yang membantu hardware bekerja sesuai rancangan. Mengingat posisinya yang penting, proses pemasangan firmware membutuhkan pemeriksaan autentisitas. Tanda tangan digital dapat digunakan untuk memverifikasi penerbit serta menjaga integritas firmware.
Secure boot dan mekanisme verifikasi serupa juga dapat bergantung pada tanda tangan serta kunci kriptografi. Dalam strategi keamanan masa depan, teknologi tersebut perlu dirancang agar mekanisme kriptografinya dapat diperbarui. Sasaran utamanya ialah menjaga autentisitas perangkat sejak pertama kali dinyalakan.
Crypto Agility Menjadi Kunci Hardware Masa Depan
Tantangan dalam merancang teknologi hardware adalah kebutuhan mempertahankan keamanan selama perangkat masih digunakan. Hardware tertentu dapat terus digunakan ketika algoritma keamanan mulai diperbarui. Oleh sebab itu, fleksibilitas kriptografi merupakan bagian penting dari perencanaan hardware.
Kemampuan adaptasi kriptografi memungkinkan teknologi mengganti algoritma atau parameter tanpa harus merancang ulang seluruh platform. Untuk sistem dengan masa pakai panjang, strategi ini dapat mengandalkan arsitektur yang memungkinkan pembaruan fungsi kriptografi. Kecepatan komputasi, penggunaan penyimpanan, efisiensi energi, ukuran kredensial, serta interoperabilitas juga perlu diperhitungkan ketika algoritma baru diterapkan.
Post Quantum Origin Security Membuka Arah Baru Keamanan Hardware
Post Quantum Origin Security menunjukkan bahwa perlindungan perangkat perlu mencakup identitas dan asal yang dapat diverifikasi. Kredensial hardware, akar kepercayaan, firmware, proses boot, serta digital signature dapat menjadi komponen utama untuk membangun perangkat yang tetap dapat dipercaya.
Persiapan menghadapi ancaman kuantum sebaiknya direncanakan dengan mempertimbangkan umur perangkat serta fungsi kritisnya. Crypto agility, perlindungan kunci, verifikasi firmware, dan kemampuan memperbarui algoritma dapat membuat perangkat lebih siap mengikuti evolusi keamanan. Bagaimana menurut Anda, apakah hardware masa depan harus dirancang sejak awal untuk mendukung algoritma pascakuantum?