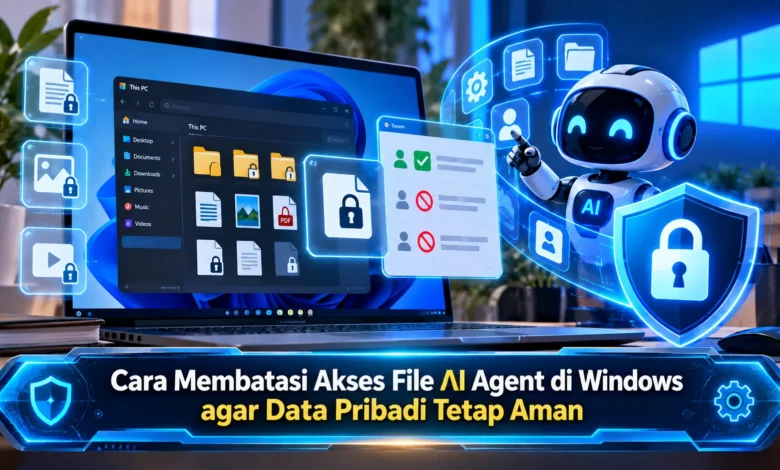
Penggunaan AI Agent di Windows semakin berkembang karena mampu membantu pengguna mencari dokumen, mengelola berkas, dan menyelesaikan pekerjaan secara otomatis. Namun, kemudahan tersebut juga menghadirkan tantangan keamanan, terutama ketika aplikasi kecerdasan buatan memperoleh akses ke folder yang menyimpan informasi pribadi. Perkembangan teknologi AI membuat pengguna perlu memahami cara mengatur izin, membatasi ruang kerja agen, dan melindungi dokumen sensitif dari perubahan yang tidak diinginkan. Windows menyediakan sejumlah mekanisme keamanan, mulai dari pengaturan akun hingga perlindungan folder. Dengan menerapkan pembatasan yang tepat, pengguna dapat memanfaatkan kemampuan AI Agent tanpa memberikan akses berlebihan terhadap seluruh data komputer.
Mengapa Akses File AI Agent di Windows Perlu Dibatasi
Kemajuan TEKNOLOGI sistem otomatisasi digital semakin menghadirkan beragam manfaat dalam penggunaan komputer. Fitur yang mulai mendapat perhatian adalah AI Agent, yaitu asisten digital yang mampu melakukan tindakan berdasarkan tujuan yang diberikan. Tidak sama dengan asisten percakapan sederhana, AI Agent berpotensi membuka folder penyimpanan untuk menyusun ringkasan. Walaupun otomatisasi menawarkan kepraktisan, izin yang terlalu luas dapat meningkatkan kemungkinan perubahan data yang tidak diinginkan. Sebagai contoh, aplikasi berpotensi memproses dokumen yang tidak diperlukan. Oleh sebab itu, administrator dianjurkan menggunakan prinsip akses minimum.
Konsep least privilege merupakan strategi utama dalam pengelolaan keamanan komputer. Melalui prinsip tersebut, agen digital sebaiknya diberikan izin terbatas untuk menjalankan tugas. Misalnya, ketika AI digunakan membaca laporan pekerjaan, pengguna sebaiknya membagikan direktori terkait. Sistem AI itu seharusnya tidak membutuhkan dokumen identitas. Selain membatasi lokasi, pemilik perangkat sebaiknya memahami hak melihat serta menyunting dokumen. Ketika agen sekadar membuat ringkasan, akses read-only menjadi pilihan lebih aman. Pembatasan seperti ini membantu mengurangi risiko penghapusan dokumen.
Memahami Perbedaan Izin Aplikasi dan Akun Agen Windows
Sebelum membatasi akses, administrator dianjurkan mengidentifikasi jenis agen yang dijalankan. Langkah tersebut berguna karena setiap aplikasi dapat menggunakan mekanisme izin tersendiri. Dalam sistem operasi Windows terbaru, langkah pertama adalah mengakses Settings, kemudian memilih Privacy & security. Pada bagian pengaturan aplikasi, berbagai kemampuan aplikasi seperti kamera dapat diperiksa berdasarkan jenis izin yang tersedia. Namun demikian, menu privasi tidak mengendalikan seluruh akses file aplikasi desktop. Karena itu, pemilik komputer sebaiknya tidak menyimpulkan bahwa menonaktifkan izin tertentu otomatis membatasi seluruh direktori.
Pada fitur agen yang mendukung mekanisme keamanan Microsoft, pengelolaan akses dapat melibatkan identitas terpisah dari pengguna. Platform tersebut memperkenalkan agent accounts agar agen mempunyai batas kewenangan sendiri. Jika perangkat menyediakan pengaturan terkait, pemilik komputer berkesempatan mengelola Settings, System, AI components, Agent tools, dan Experimental agentic features. Walaupun jalur tersebut didokumentasikan, fitur tidak selalu muncul pada semua versi Windows. Selain itu, perangkat lunak otomatis di luar integrasi Windows mungkin mewarisi hak proses yang menjalankannya. Karena itu, pahami dokumentasi aplikasi sebelum menjalankan pekerjaan dengan data pribadi.
Mengelola Hak Baca dan Tulis agar AI Agent Tidak Mengakses Semua Berkas
Cara praktis yang dapat diterapkan adalah mengelola file permissions Windows. Fitur keamanan tersebut mendukung pengelolaan identitas yang dapat membaca dokumen. Ketika ingin melihat izin folder, jalankan Penjelajah File, kemudian pilih direktori berisi dokumen sensitif. Pada tahap berikutnya, masuk ke menu Properties kemudian Security. Melalui pengaturan keamanan folder, administrator dapat meninjau daftar identitas yang diizinkan. Ketika sistem otomatis memiliki agent account khusus, izin dapat disesuaikan bagi akun tersebut. Sebagai langkah pencegahan, pembatasan folder tidak boleh diterapkan sembarangan karena perubahan tertentu berpotensi mengganggu aplikasi.
Ketika mengatur akses khusus, administrator perlu menerapkan hak yang sesuai kebutuhan. Ketika sistem menjalankan pemeriksaan isi file, akses membaca dapat menjadi pilihan daripada hak perubahan menyeluruh. Apabila agen harus menyimpan hasil, gunakan folder output khusus. Dalam praktik yang lebih aman, berkas asli bisa disimpan pada direktori dengan akses terbatas, sedangkan dokumen baru diarahkan ke lokasi khusus. Berkat pembagian folder, dokumen penting lebih mudah dilindungi. Walaupun pengaturan permission membantu, pembatasan hanya bekerja sesuai model keamanan sistem. Oleh sebab itu, pemisahan akun menjadi penting untuk isolasi yang lebih kuat.
Perlindungan Folder Windows dari Perubahan Aplikasi yang Tidak Diinginkan
Selain pengaturan permission, Windows memiliki Controlled Folder Access sebagai mekanisme keamanan folder. Kemampuan keamanan ini dirancang untuk mencegah modifikasi dokumen oleh aplikasi tidak tepercaya. Jika ingin menggunakan fitur tersebut, jalankan aplikasi Keamanan Windows, kemudian masuk ke Perlindungan dari virus dan ancaman. Pada tahap berikutnya, cari bagian Ransomware protection, lalu aktifkan Controlled folder access. Ketika fungsi aktif, Windows dapat memblokir aplikasi tidak tepercaya sebelum melakukan penulisan pada direktori penting. Dengan demikian, risiko perubahan tidak diinginkan dapat dikurangi.
Secara bawaan, beberapa direktori penting seperti Documents, Pictures, Desktop, Music, dan Videos tercakup sebagai lokasi yang dipantau. Administrator dapat menentukan folder tambahan melalui menu Protected folders. Pada kebutuhan profesional, folder laporan keuangan dapat dipertimbangkan untuk perlindungan tambahan. Namun demikian, Controlled Folder Access terutama membatasi perubahan oleh aplikasi tidak tepercaya. Dengan kata lain, fitur tersebut tidak menjamin agen tidak dapat membaca file. Di samping keterbatasan tersebut, daftar aplikasi tepercaya perlu dijaga karena pengecualian mengurangi pembatasan untuk proses terkait.
Tips Mengisolasi Dokumen Sensitif dari Aplikasi Kecerdasan Buatan
Salah satu strategi tambahan adalah menyiapkan ruang proyek terpisah bagi AI Agent. Melalui cara tersebut, pengguna tidak perlu memberikan kewenangan terhadap semua dokumen. Dalam pekerjaan administratif, siapkan berkas proyek secara selektif ke ruang penyimpanan khusus AI. Pada tahap berikutnya, atur hak akses minimum berdasarkan fungsi yang benar-benar diperlukan. Apabila agen membuat ringkasan, gunakan direktori hasil yang mudah ditinjau. Sesudah keluaran diperiksa, cabut izin yang tidak diperlukan. Pendekatan berbasis tugas berpotensi membatasi cakupan data yang dapat diakses.
Selain pengaturan folder, pemilik perangkat sebaiknya memeriksa cara agen mengirimkan data. Sebagian agen masih menggunakan layanan internet meskipun beroperasi di komputer Windows. Dengan pertimbangan tersebut, pemilik komputer perlu membaca opsi penyimpanan riwayat. Jangan abaikan apakah dokumen dikirim ke cloud, serta bagaimana penyedia menangani informasi. Untuk data sensitif, pertimbangkan pemrosesan lokal jika tersedia. Namun demikian, keamanan tetap memerlukan pembaruan perangkat lunak. Di samping langkah tersebut, simpan backup dokumen kritis sebelum menjalankan otomatisasi yang mengubah berkas.
Kesimpulan: Teknologi AI Agent Perlu Digunakan dengan Pengawasan dan Izin Terbatas
Membatasi akses file AI Agent di Windows merupakan langkah penting untuk melindungi informasi pribadi. Berkat pembatasan kewenangan sesuai kebutuhan, pengguna dapat menentukan folder yang boleh diakses. Manajemen hak akses Windows membantu memisahkan kewenangan berdasarkan identitas proses, sedangkan Controlled Folder Access membantu mencegah perubahan tidak sah terhadap aktivitas penulisan yang tidak diizinkan. Selain itu, penggunaan akun agen khusus dapat membantu membatasi dampak kesalahan agen. Namun demikian, hasil tindakan otomatis harus ditinjau agar penggunaan AI sesuai kebutuhan sebenarnya.
Dalam penggunaan sehari-hari, perlindungan data juga membutuhkan kebiasaan yang tepat. Pemilik perangkat dianjurkan mengetahui izin yang diberikan serta kebutuhan pencadangan data. Dengan kebiasaan tersebut, potensi otomatisasi Windows dapat mendukung produktivitas tanpa mengabaikan privasi. Agar keamanan perangkat lebih baik, evaluasi hak baca dan tulis perangkat lunak otomatis. Setelah pemeriksaan selesai, pisahkan dokumen sensitif dari ruang kerja agen. Menurut Anda, seberapa penting pembatasan akses folder untuk melindungi data pribadi? Silakan bagikan pendapat Anda mengenai penggunaan teknologi kecerdasan buatan secara aman.