Trusted Execution Environment dan Confidential Computing, Teknologi Keamanan Hardware yang Makin Relevan di 2026

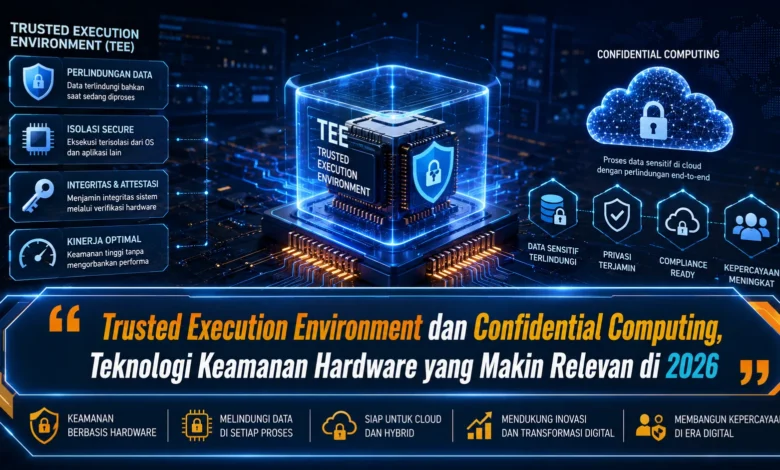
Trusted Execution Environment dan Confidential Computing semakin relevan pada 2026 ketika sistem digital harus melindungi data bukan hanya saat disimpan atau dikirim, tetapi juga ketika sedang diproses. Pendekatan ini mengandalkan isolasi berbasis hardware untuk membantu menjaga data sensitif tetap terlindungi di dalam lingkungan komputasi. Perkembangannya menunjukkan bagaimana TEKNOLOGI keamanan modern bergerak menuju perlindungan yang semakin dekat dengan prosesor dan lapisan dasar sistem.
Trusted Execution Environment Menjadi Fondasi Confidential Computing
TEE merupakan bagian dari fondasi penting dalam perlindungan data modern. Pendekatan ini membuat ruang komputasi yang memiliki perlindungan tambahan. Melalui fitur prosesor, informasi sensitif bisa digunakan pada area terlindungi menggunakan mekanisme keamanan khusus.
Confidential Computing selanjutnya mengandalkan lingkungan tersebut guna membantu melindungi data ketika digunakan. Ketika keamanan storage diarahkan terhadap data dalam penyimpanan, maka Confidential Computing memberikan mekanisme perlindungan pada proses komputasi. Kombinasi tersebut membuat TEKNOLOGI keamanan semakin berlapis pada kebutuhan komputasi modern.
Data Aktif Membutuhkan Lapisan Keamanan Tambahan
Data mengalami sejumlah tahapan dalam penggunaan sistem. Data bisa berada di penyimpanan, dipindahkan, atau dibaca oleh aplikasi. Saat berada pada kondisi aktif, data biasanya perlu dibuka guna dianalisis oleh proses komputasi. Situasi tersebut yang menyebabkan perlindungan data aktif berkembang sebagai fokus baru.
Lingkungan eksekusi terisolasi dapat berperan dalam membatasi kemampuan membaca ke informasi penting dari komponen lain. Dengan kontrol berbasis hardware, organisasi dapat menambah kepercayaan selama pemrosesan workload. Mekanisme semacam ini semakin penting ketika analitik data menggunakan data bernilai tinggi.
Hardware Isolation dan Attestation Menambah Lapisan Kepercayaan
Hardware isolation menjadi mekanisme inti untuk Trusted Execution Environment. Berbeda dibandingkan dengan kontrol berbasis perangkat lunak, isolasi perangkat keras bisa menyediakan pemisahan khusus yang memisahkan lingkungan terlindungi dan bagian sistem lainnya.
Mekanisme verifikasi kemudian mampu mendukung memverifikasi apakah lingkungan eksekusi aktif pada keadaan yang dapat dipercaya. Sebelum kemudian workload tertentu dikirim, sistem dapat melakukan attestation guna meningkatkan kontrol. Penggunaan bersama pemisahan perangkat keras serta verifikasi membuat TEKNOLOGI Confidential Computing lebih kuat.
Komputasi Modern Membutuhkan Perlindungan Data yang Lebih Dalam
Adopsi cloud dan AI mendorong permintaan untuk Confidential Computing terus relevan. Workload berbasis cloud kerap dijalankan menggunakan platform cloud, sementara data yang diproses bisa mengandung data pelanggan. Kondisi semacam ini membutuhkan perlindungan tambahan pada data sedang digunakan.
Pada aplikasi analitik, isolasi hardware dan komputasi rahasia bisa mendukung mengamankan model saat diproses. Model semacam ini dapat berperan sebagai fondasi pendukung untuk cloud modern. Namun, kemampuan tersebut masih harus dikombinasikan bersama kontrol akses, sehingga pengamanan tidak bergantung TEE saja.
Confidential Computing Tidak Menggantikan Kontrol Keamanan Lain
TEE bukan satu satunya solusi terhadap semua kebutuhan perlindungan. Isolasi hardware bisa menambahkan kontrol yang kuat, tetapi perusahaan masih perlu menerapkan manajemen identitas, enkripsi, serta pemantauan aktivitas. Strategi terintegrasi bisa menekan risiko kepada sebuah kontrol.
Pemeliharaan platform juga memegang fungsi utama sebab TEE terintegrasi melalui software. Konfigurasi yang salah berpotensi membatasi efektivitas yang diberikan. Dengan kondisi tersebut, penerapan Confidential Computing sebaiknya dipandang dalam bentuk bagian dari strategi keamanan menyeluruh, bukan mekanisme yang berdiri sendiri.
Kesimpulan Keamanan Hardware untuk Komputasi Modern
Trusted Execution Environment dan komputasi rahasia merupakan lapisan strategis pada perlindungan data modern. Mekanisme untuk menjaga informasi saat digunakan menambahkan kontrol tambahan bersama mekanisme keamanan konvensional. Melalui isolasi hardware, TEKNOLOGI semacam ini mampu memperkuat perlindungan dalam cloud.
Secara keseluruhan, keberhasilan komputasi rahasia tidak semata mata dipengaruhi dari fitur keamanan chip, tetapi juga oleh attestation, pembaruan sistem, dan tata kelola yang baik. Ketika berbagai faktor tersebut bisa diterapkan secara konsisten, TEE dan Confidential Computing bisa berkembang menjadi komponen strategis pada keamanan digital masa depan. Bagaimana menurut Anda, apakah keamanan berbasis hardware dapat berperan sebagai fondasi utama untuk membangun komputasi terpercaya? Tuliskan pendapat Anda dan simak perkembangan TEKNOLOGI Confidential Computing selanjutnya.