Cara Melindungi Data dari AI Phishing dengan Verifikasi Berlapis Sebelum Klik, Login, atau Transfer

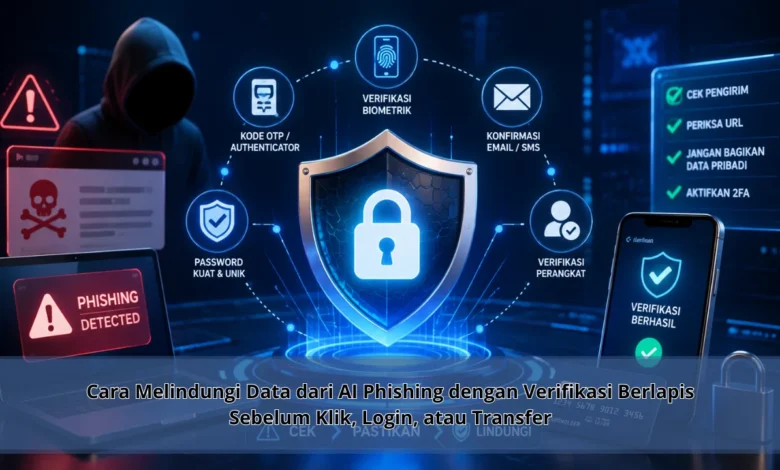
AI phishing membuat penipuan digital semakin sulit dibedakan karena pesan palsu kini dapat ditulis dengan bahasa yang rapi, personal, dan terlihat meyakinkan. Risiko tidak hanya muncul melalui email, tetapi juga melalui aplikasi pesan, telepon, media sosial, hingga halaman login tiruan yang menyerupai layanan resmi. Karena itu, kebiasaan melakukan verifikasi berlapis sebelum klik, login, atau transfer menjadi semakin penting agar data pribadi tetap terlindungi di tengah perkembangan TEKNOLOGI kecerdasan buatan.
Jangan Langsung Percaya Pesan Sebelum Melakukan Verifikasi
Perkembangan AI phishing mendorong pengguna perlu memperkuat cara menilai sebuah komunikasi digital. Pesan yang rapi tidak lagi selalu dapat digunakan sebagai bukti bahwa pengirim terpercaya. Pihak tidak bertanggung jawab dapat menyalahgunakan AI untuk membuat pesan yang terlihat sangat personal.
Oleh sebab itu, setiap permintaan yang berkaitan dengan informasi akun, pembayaran, atau tindakan sensitif perlu diverifikasi melalui lebih dari satu cara. Konfirmasi melalui kanal berbeda membantu memastikan bahwa pengguna tidak memberikan informasi hanya berdasarkan satu pesan. Strategi semacam itu menjadi bagian penting dalam penggunaan TEKNOLOGI digital yang lebih aman.
Verifikasi Alamat dan Konteks Sebelum Membuka Link
Sebelum mengklik sebuah tautan, pengguna perlu meneliti siapa yang membagikannya. Logo perusahaan dapat dipalsukan, sehingga perhatian perlu diberikan pada nomor pengirim dan konteks pesan secara teliti. Pesan yang tidak diharapkan sebaiknya diperlakukan dengan lebih hati hati.
Ketika pengirim mengklaim berasal dari perusahaan atau layanan tertentu, hindari langsung membuka tautan yang disertakan. Akses aplikasi atau situs resmi secara mandiri untuk memeriksa apakah pemberitahuan yang sama benar benar muncul. Langkah ini dapat mengurangi risiko pengguna diarahkan menuju situs tiruan yang dibuat untuk mencuri informasi.
Cek Domain Sebelum Memasukkan Password
Situs phishing dapat dirancang menyerupai layanan asli dengan warna yang sangat mirip. Penerima pesan yang panik dapat gagal melihat perbedaan kecil pada nama domain sebelum memberikan username dan password. Karena itu, alamat situs perlu diperiksa sebelum proses login dilakukan.
Amati ejaan domain dan pastikan tidak ada huruf tambahan. Lebih bijak membuka layanan melalui bookmark yang telah dipercaya dibandingkan login melalui link yang datang dari pesan. Kebiasaan ini dapat menjadi pengamanan tambahan terhadap upaya pencurian kredensial berbasis AI phishing.
Autentikasi Berlapis Membantu Melindungi Akun Digital
Password yang kuat tetap dibutuhkan, tetapi sebaiknya tidak menjadi satu satunya lapisan perlindungan. Aktifkan autentikasi multifaktor pada layanan yang memiliki fitur tersebut. Verifikasi kedua dapat membantu membatasi akses ketika password terpapar oleh pihak lain.
Ketika memungkinkan, pengguna dapat mempertimbangkan metode autentikasi tahan phishing untuk akun penting. Penggunaan password unik pada setiap layanan juga penting agar kompromi satu akun tidak ikut membuka akun lainnya. Strategi keamanan tersebut membuat TEKNOLOGI autentikasi bekerja bersama kewaspadaan pengguna.
Jangan Bagikan OTP PIN atau Kode Verifikasi
Kode OTP merupakan data yang sensitif karena dapat digunakan untuk memvalidasi tindakan tertentu. Jangan pernah memberikan kode tersebut kepada seseorang yang mengaku sebagai petugas hanya karena komunikasinya terlihat profesional. Layanan terpercaya pada umumnya memiliki mekanisme keamanan sendiri untuk proses verifikasi akun.
Jika menerima kode autentikasi yang tidak Anda minta, hal tersebut perlu dianggap sebagai peringatan. Segera periksa akun melalui layanan resmi dan lihat apakah terdapat perangkat yang tidak dikenal. Tindakan cepat dapat membantu mengurangi dampak apabila seseorang sedang mencoba menggunakan kredensial Anda.
Verifikasi Penerima Sebelum Melakukan Transfer
Instruksi pembayaran merupakan salah satu komunikasi yang perlu dikonfirmasi melalui cara lain. Penipu dapat menggunakan gaya komunikasi seseorang yang dikenal untuk membuat permintaan terlihat meyakinkan. Tekanan waktu sering digunakan agar korban langsung mengambil tindakan.
Sebelum transfer, hubungi orang atau organisasi terkait melalui kanal resmi. Konfirmasikan nama penerima, nomor rekening, jumlah transaksi, dan alasan pembayaran sebelum melanjutkan transaksi. Kebiasaan seperti itu dapat mencegah kemungkinan dana dikirim kepada pihak yang tidak berhak.
Kenali Tekanan Psikologis yang Digunakan AI Phishing
Penipuan digital tidak hanya menggunakan TEKNOLOGI, tetapi juga mencoba memengaruhi emosi pengguna. Pelaku bisa mengatakan bahwa akun akan diblokir, pembayaran bermasalah, hadiah segera berakhir, atau seseorang membutuhkan bantuan dalam waktu singkat. Strategi tersebut adalah membuat pengguna mengambil keputusan sebelum sempat berpikir.
Jika komunikasi terdengar sangat mendesak, jadikan kondisi tersebut sebagai alasan untuk melakukan pemeriksaan tambahan. Gunakan kanal komunikasi lain untuk memastikan situasi sebenarnya. Semakin besar tekanan yang diciptakan, semakin penting untuk melakukan verifikasi silang.
Kesimpulan: Verifikasi Berlapis Menjadi Kunci Menghadapi AI Phishing
Keamanan menghadapi penipuan digital modern membutuhkan perpaduan antara kewaspadaan pengguna dan sistem keamanan yang berlapis. Memeriksa pengirim, menggunakan autentikasi tambahan, serta melakukan verifikasi sebelum transfer dapat membantu mencegah risiko informasi pribadi atau dana jatuh ke tangan yang salah.
Seiring TEKNOLOGI berkembang, kebiasaan sederhana untuk berhenti dan memeriksa akan semakin dibutuhkan. Sebelum transfer, pastikan sumber, identitas, dan tujuan komunikasi telah dikonfirmasi melalui cara yang dapat dipercaya. Sampaikan informasi ini kepada keluarga, teman, dan rekan kerja agar semakin banyak pengguna mengenali risiko AI phishing ketika beraktivitas di dunia digital.