Cara Mengamankan Akun dengan Passkey agar Lebih Terlindungi dari Phishing dan Pencurian Kredensial

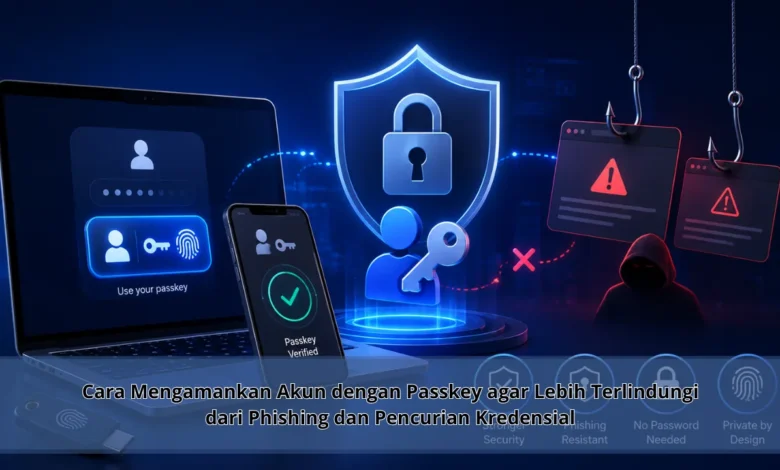
Ancaman phishing dan pencurian kredensial masih menjadi tantangan besar bagi pengguna layanan digital karena password dapat dicuri melalui halaman login palsu, kebocoran data, maupun manipulasi sosial. Passkey menawarkan pendekatan autentikasi yang berbeda dengan memanfaatkan kriptografi dan verifikasi perangkat sehingga pengguna tidak perlu memasukkan password tradisional setiap kali login. Perkembangan ini menjadi bagian penting dalam dunia TEKNOLOGI karena keamanan akun dapat ditingkatkan sekaligus membuat proses autentikasi terasa lebih praktis bagi pengguna sehari hari.
Mengenal Passkey sebagai Sistem Login yang Lebih Aman
Passkey adalah teknologi autentikasi yang membantu pengguna masuk ke layanan digital tanpa bergantung pada kata sandi yang harus diketik berulang kali. Identitas pengguna dapat dikonfirmasi menggunakan biometrik, PIN, maupun sistem penguncian yang tersedia pada perangkat.
Perbedaan utama passkey dengan password terletak pada cara sistem membuktikan identitas pengguna kepada layanan. Pengguna tidak lagi harus menghafalkan rangkaian karakter panjang ataupun mengetik informasi rahasia pada setiap proses autentikasi.
Passkey Menggunakan Pasangan Kunci untuk Autentikasi
Pembuatan passkey melibatkan dua kunci kriptografis yang memiliki fungsi berbeda tetapi digunakan bersama untuk memverifikasi identitas. Public key dapat digunakan oleh layanan untuk melakukan verifikasi sedangkan private key tetap berada dalam lingkungan kredensial pengguna dan tidak diberikan sebagai password kepada server.
Saat login dilakukan, layanan memberikan tantangan kriptografis yang perlu dijawab menggunakan private key yang sesuai. Setelah verifikasi perangkat dilakukan, layanan dapat memastikan keabsahan login melalui public key tanpa meminta kata sandi konvensional.
Autentikasi Passkey Lebih Tahan terhadap Phishing
Pelaku phishing dapat membuat halaman login palsu dengan tampilan meyakinkan agar pengguna tanpa sadar memberikan kredensial akun. Setelah memperoleh password, pihak tidak berwenang dapat mencoba masuk ke akun maupun memanfaatkan kombinasi yang sama pada layanan lainnya.
Passkey membantu mengurangi risiko tersebut karena autentikasi berkaitan dengan layanan yang sesuai dan tidak bekerja seperti password yang dapat diberikan secara manual kepada halaman sembarangan. Pendekatan tersebut memperkuat posisi passkey dalam perkembangan TEKNOLOGI yang berfokus pada perlindungan identitas digital.
Cara Mengaktifkan Passkey pada Akun dengan Benar
Tahap awal penggunaan passkey adalah memeriksa menu keamanan akun untuk memastikan dukungan terhadap autentikasi passwordless tersedia. Jika fitur tersebut tersedia, pilih opsi untuk menambahkan passkey lalu ikuti proses verifikasi melalui perangkat terpercaya.
Sebaiknya gunakan perangkat pribadi yang sudah dilindungi menggunakan PIN kuat, sidik jari, pengenalan wajah, atau mekanisme keamanan lain yang sesuai. Keamanan lokal perlu diperhatikan sebab perangkat menjadi salah satu komponen utama dalam proses verifikasi identitas.
Setelah pendaftaran selesai, lakukan pengujian login menggunakan passkey untuk memastikan seluruh proses berjalan dengan benar. Jangan langsung menghapus seluruh metode pemulihan sebelum memahami bagaimana akses akun dapat dikembalikan apabila perangkat hilang atau tidak tersedia.
Lindungi Smartphone dan Laptop yang Menyimpan Akses Passkey
Meskipun autentikasi passwordless memberikan perlindungan lebih baik terhadap pencurian password, keamanan smartphone dan laptop tetap harus diperhatikan. Gunakan PIN yang tidak mudah ditebak, aktifkan biometrik apabila tersedia, dan hindari membiarkan perangkat dalam kondisi terbuka tanpa pengawasan.
Pengguna perlu menjaga sistem dan aplikasi tetap diperbarui agar berbagai perbaikan keamanan terbaru dapat diterapkan. Apabila tersedia, aktifkan fungsi menemukan perangkat dan remote lock agar perangkat yang hilang dapat segera diamankan.
Kebocoran Password Tidak Lagi Menjadi Satu Satunya Titik Lemah
Ancaman terhadap informasi login dapat berasal dari phishing, perangkat berbahaya, penggunaan kata sandi yang sama, ataupun insiden kebocoran data. Ketika pengguna memakai password yang identik pada beberapa akun, kebocoran dari satu layanan dapat meningkatkan risiko terhadap layanan lainnya.
Autentikasi passkey mengurangi penggunaan kredensial berbentuk kata sandi yang dapat dicuri kemudian dimasukkan kembali oleh penyerang. Meski lebih tahan terhadap pencurian password, pengguna tetap perlu berhati hati terhadap social engineering dan upaya pengambilalihan recovery akun.
Pastikan Akses Tetap Aman ketika Berganti Perangkat
Pengelolaan passkey dapat berbeda antara satu perangkat dan ekosistem dengan lainnya sehingga pengguna sebaiknya mengetahui bagaimana kredensial tersedia. Pemahaman tersebut menjadi penting terutama bagi pengguna yang memiliki beberapa perangkat atau berencana mengganti smartphone maupun komputer.
Sebelum mereset atau menjual perangkat lama, pastikan passkey sudah dapat digunakan melalui perangkat pengganti atau metode recovery yang sesuai sudah tersedia. Pendekatan ini dapat mengurangi risiko kehilangan akses karena perangkat sebelumnya sudah dihapus sebelum kredensial baru siap digunakan.
Passkey Membantu Membangun Login yang Lebih Aman
Penggunaan passkey menawarkan metode login yang lebih tahan terhadap berbagai serangan yang menargetkan password dan informasi autentikasi. Kombinasi kriptografi dan verifikasi perangkat memungkinkan pengguna membuktikan identitas tanpa harus mengirimkan password konvensional setiap kali login.
Perkembangan TEKNOLOGI passkey menunjukkan bahwa peningkatan keamanan akun dapat berjalan bersama dengan pengalaman login yang lebih sederhana dan praktis. Pengguna tetap perlu melindungi perangkat, memahami recovery, memperbarui sistem, serta menjaga kewaspadaan terhadap manipulasi sosial agar perlindungan akun menjadi lebih menyeluruh. Ikuti perkembangan passkey dan sampaikan pengalaman Anda mengenai bagaimana TEKNOLOGI passwordless dapat membantu menciptakan pengalaman login yang lebih aman.