NVIDIA OpenShell Perkuat Ekosistem AI Terbuka, Runtime Agent Hadir dengan Lapisan Keamanan yang Bisa Diprogram

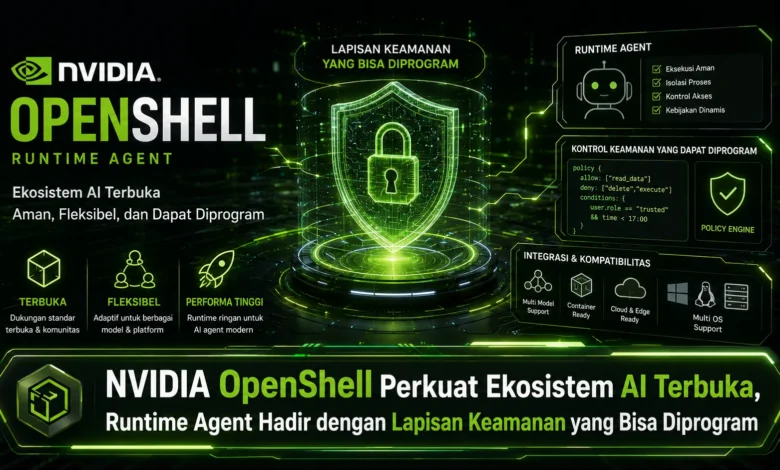
Perkembangan agentic AI membuat sistem kecerdasan buatan semakin aktif dalam menjalankan tugas, menggunakan tools, mengakses file, dan berinteraksi dengan layanan eksternal. Kemampuan tersebut membutuhkan mekanisme keamanan yang tidak hanya bergantung pada instruksi model, tetapi juga mampu mengontrol tindakan agent ketika benar benar dieksekusi. NVIDIA OpenShell hadir sebagai runtime open source yang membawa konsep sandbox dan kebijakan keamanan yang dapat diprogram untuk membatasi lingkungan kerja agent. Pendekatan ini memperlihatkan bagaimana TEKNOLOGI AI terbuka mulai berkembang bersama fondasi keamanan yang lebih terstruktur.
Runtime Terbuka Menjadi Bagian Baru Infrastruktur Agentic AI
NVIDIA OpenShell dirancang sebagai lingkungan runtime untuk workload agentic AI yang menempatkan keamanan dekat dengan proses eksekusi. Pendekatan tersebut menjadi penting untuk diperhatikan karena agent modern memiliki kemampuan menggunakan berbagai tools. Ketika otonomi sistem meningkat, kontrol terhadap lingkungan eksekusi menjadi semakin dibutuhkan.
Model pengembangan terbuka juga memungkinkan pengembang untuk mengembangkan penggunaan sesuai lingkungan mereka. Runtime agent dapat menjadi penghubung antara model dan sistem. Menggunakan pendekatan ini, TEKNOLOGI agentic AI dapat memiliki mekanisme keamanan tambahan di luar prompt.
OpenShell Membatasi Ruang Eksekusi AI Melalui Isolasi
Ruang eksekusi terpisah menjadi bagian penting dari pendekatan OpenShell karena workload dapat dipisahkan dari lingkungan utama. Apabila autonomous agent memulai tugas, ruang operasionalnya dapat ditentukan berdasarkan izin yang memang diperlukan.
Dalam sebuah skenario, agent yang cukup memerlukan beberapa file kerja tidak harus mendapatkan akses ke seluruh filesystem. Pendekatan isolasi ini dapat membantu menjaga workload tetap berada dalam batas tugas. Ketika sebuah proses bergerak melampaui ruang kerjanya, TEKNOLOGI keamanan memiliki mekanisme untuk menegakkan aturan yang telah ditentukan.
Programmable Policy Memberikan Kontrol terhadap Aktivitas AI
Kemampuan yang relevan dari OpenShell adalah penerapan policy yang dapat dikonfigurasi untuk menentukan kemampuan sebuah agent. Dibandingkan memberikan akses tanpa batas, developer dapat memberikan kemampuan secara lebih selektif. Model tersebut mendukung prinsip pemberian akses seperlunya.
Kebutuhan agent dapat berubah ketika agent berpindah dari satu aktivitas ke aktivitas lain. Untuk tugas tertentu, agent mungkin hanya membutuhkan file lokal, sedangkan dalam pekerjaan lainnya dapat memerlukan akses jaringan yang diizinkan. Kebijakan runtime yang fleksibel membuat TEKNOLOGI keamanan lebih adaptif terhadap workflow.
Filesystem Jaringan dan Proses Mendapat Kontrol Lebih Terarah
Sistem agentic dapat melakukan tindakan pada lingkungan digital, termasuk membaca file, melakukan network egress, dan menggunakan tool eksekusi. Kemampuan tersebut memang membuat agent semakin berguna, tetapi harus dikelola secara terstruktur.
OpenShell memberikan lapisan untuk menerapkan policy terhadap aktivitas tersebut. Akses file dapat dibatasi berdasarkan kebutuhan sebuah agent, sementara koneksi eksternal dapat dibatasi menggunakan policy. Pengelolaan eksekusi program turut memperjelas kemampuan agent, sehingga model keamanan tidak hanya berada pada level instruksi.
Credential dan Audit Menambah Lapisan Keamanan bagi Agent
Saat AI terhubung dengan API, sistem sering membutuhkan credential untuk membuktikan identitas. Token akses perlu diperlakukan secara hati hati karena informasi tersebut dapat memberikan izin menuju resource penting. Oleh sebab tersebut, pengelolaan credential pada runtime perlu menjadi bagian dari desain keamanan.
Bersamaan dengan pengamanan credential, jejak tindakan dapat memberikan visibilitas terhadap aktivitas runtime. Tim keamanan dan pengembang dapat meninjau tindakan yang dilakukan ketika mengevaluasi sebuah workflow. Integrasi policy dengan kemampuan audit membantu meningkatkan transparansi operasional ketika AI mendapatkan otonomi lebih besar.
Kesimpulan, Agentic AI Membutuhkan Fleksibilitas dan Batas yang Sama Kuatnya
Pendekatan runtime seperti OpenShell menggambarkan bahwa agentic AI perlu berkembang bersama kontrol runtime. Sandbox, kebijakan yang dapat dikonfigurasi, serta enforcement terhadap aktivitas agent dapat memberikan lapisan perlindungan di luar model. Model keamanan seperti ini dapat memiliki peran lebih besar seiring TEKNOLOGI AI memperoleh kemampuan yang lebih otonom.
Dalam perkembangan selanjutnya, programmable security berpotensi menjadi fondasi bagi implementasi AI yang lebih luas. Menurut Anda, apakah sandbox dengan programmable policy akan menjadi komponen utama autonomous system? Bagikan pandangan Anda mengenai masa depan agentic AI dan ikuti pembahasan berikutnya untuk melihat bagaimana infrastruktur AI terus berkembang.