Trusted Execution Environment dan Confidential Computing, Teknologi Keamanan Hardware yang Makin Relevan di 2026

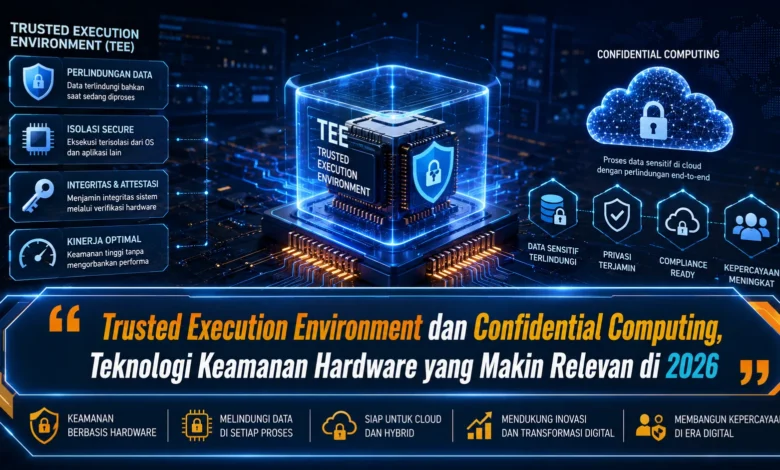
Trusted Execution Environment dan Confidential Computing semakin relevan pada 2026 ketika sistem digital harus melindungi data bukan hanya saat disimpan atau dikirim, tetapi juga ketika sedang diproses. Pendekatan ini mengandalkan isolasi berbasis hardware untuk membantu menjaga data sensitif tetap terlindungi di dalam lingkungan komputasi. Perkembangannya menunjukkan bagaimana TEKNOLOGI keamanan modern bergerak menuju perlindungan yang semakin dekat dengan prosesor dan lapisan dasar sistem.
TEE Membawa Perlindungan Data Lebih Dekat ke Hardware
Trusted Execution Environment menjadi salah satu mekanisme inti untuk Confidential Computing. Mekanisme tersebut membuat lingkungan eksekusi yang dibatasi dari bagian sistem lain. Menggunakan dukungan hardware, kode dapat diproses melalui lingkungan khusus menggunakan mekanisme keamanan khusus.
Confidential Computing kemudian memanfaatkan lingkungan tersebut guna membantu melindungi data ketika digunakan. Ketika keamanan storage ditujukan terhadap informasi yang tersimpan, maka TEE menghadirkan lapisan keamanan untuk proses komputasi. Integrasi semacam ini mendorong TEKNOLOGI keamanan semakin berlapis pada lingkungan digital masa kini.
Perlindungan Data Saat Diproses Menjadi Fokus Utama
Informasi mempunyai beberapa kondisi selama proses digital. Materi digital bisa tersimpan, dikirim, atau sedang digunakan. Pada fase pemrosesan, data biasanya perlu tersedia agar dapat diproses melalui aplikasi. Kondisi semacam ini yang menyebabkan perlindungan data aktif menjadi fokus baru.
Lingkungan eksekusi terisolasi mampu digunakan untuk mengurangi interaksi ke data sensitif melalui proses yang tidak berwenang. Menggunakan kontrol berbasis hardware, perusahaan berpotensi menambah keamanan selama pemrosesan workload. Mekanisme semacam ini kian relevan ketika analitik data memproses data bernilai tinggi.
Attestation Memastikan Lingkungan Pemrosesan Dapat Diverifikasi
Isolasi perangkat keras merupakan mekanisme inti pada Trusted Execution Environment. Tidak sama dibandingkan dengan isolasi yang hanya mengandalkan software, isolasi perangkat keras bisa menyediakan kontrol lebih mendasar yang memisahkan lingkungan terlindungi terhadap lingkungan operasi biasa.
Mekanisme verifikasi kemudian dapat membantu memverifikasi jika area komputasi beroperasi menggunakan konfigurasi yang diharapkan. Sebelum kemudian informasi penting diberikan, pemilik data mampu melakukan pemeriksaan untuk menambah kontrol. Perpaduan TEE dengan mekanisme attestation membuat TEKNOLOGI Confidential Computing lebih terstruktur.
Cloud dan AI Mendorong Kebutuhan Confidential Computing
Perkembangan cloud dan AI mendorong kebutuhan pada keamanan berbasis hardware terus relevan. Aplikasi masa kini sering dijalankan menggunakan pusat data, sementara data yang digunakan bisa mengandung informasi bisnis. Lingkungan tersebut membutuhkan perlindungan tambahan pada data sedang digunakan.
Untuk aplikasi analitik, isolasi hardware dan komputasi rahasia mampu berperan dalam menjaga dataset saat dianalisis. Model tersebut berpotensi menjadi bagian penting bagi sistem komputasi terdistribusi. Namun, manfaat tersebut juga perlu dilengkapi bersama praktik keamanan lain, sehingga perlindungan tidak hanya bertumpu satu mekanisme.
Confidential Computing Tidak Menggantikan Kontrol Keamanan Lain
Confidential Computing tidak menjadi substitusi untuk semua kebutuhan perlindungan. Lingkungan terisolasi dapat menghadirkan lapisan keamanan penting, tetapi tim TEKNOLOGI masih memerlukan manajemen identitas, enkripsi, serta pemantauan aktivitas. Model terintegrasi mampu mengurangi risiko kepada satu mekanisme.
Pengelolaan software juga memegang peran penting mengingat sistem hardware bekerja dengan software. Konfigurasi yang salah bisa membatasi tingkat perlindungan yang tersedia. Oleh sebab itu, penggunaan keamanan hardware perlu dirancang menjadi bagian dari strategi keamanan menyeluruh, bukan mekanisme yang berdiri sendiri.
Kesimpulan Keamanan Hardware untuk Komputasi Modern
Trusted Execution Environment dan komputasi terlindungi menjadi lapisan strategis pada infrastruktur digital masa kini. Mekanisme guna menjaga workload aktif menghadirkan kontrol tambahan di luar perlindungan data tradisional. Melalui isolasi hardware, TEKNOLOGI ini dapat memperkuat kepercayaan pada komputasi modern.
Secara keseluruhan, efektivitas komputasi rahasia tidak hanya bergantung dari kemampuan prosesor, tetapi juga oleh attestation, monitoring, dan pengelolaan risiko. Jika seluruh unsur tersebut mampu diterapkan secara konsisten, TEE dan Confidential Computing dapat berkembang menjadi fondasi penting pada infrastruktur AI yang semakin kompleks. Dalam pandangan Anda, seberapa besar Confidential Computing dapat berperan sebagai fondasi utama untuk mengamankan cloud dan AI? Tuliskan pandangan Anda dan simak kemajuan TEKNOLOGI Confidential Computing selanjutnya.