Cara Mengamankan AI Agent Permissions untuk Mencegah Privilege Escalation pada Sistem Agentic AI

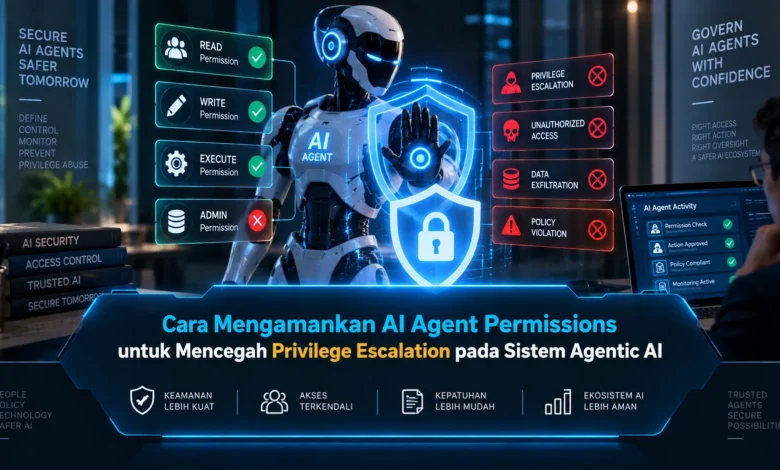
Sistem agentic AI memungkinkan AI agent menggunakan tool, membaca data, berinteraksi dengan API, dan menjalankan berbagai tindakan secara lebih mandiri. Kemampuan tersebut membawa manfaat besar bagi otomatisasi, tetapi permission yang tidak dikendalikan dengan baik dapat meningkatkan risiko privilege escalation. Karena itu, pengamanan AI Agent Permissions perlu menjadi bagian utama dari arsitektur TEKNOLOGI agar setiap agent hanya memiliki akses yang benar benar diperlukan untuk menjalankan tugasnya.
Batasi Permission Agent Sesuai Kebutuhan Tugas
Pendekatan hak minimum dapat menjadi dasar utama dalam menjaga permission sistem agentic AI. Permission sebaiknya ditentukan berdasarkan tugas aktual yang sedang dijalankan. Jika agent hanya membutuhkan kemampuan membaca data, hak untuk mengubah, menghapus, atau memindahkan resource tidak perlu diberikan.
Kontrol permission perlu menjangkau setiap layanan dan fungsi yang terhubung dengan sistem. Agent dapat diberikan akses hanya terhadap endpoint tertentu. Dengan pembatasan yang rinci, risiko penggunaan akses berlebihan dapat dikurangi.
RBAC Membantu Memisahkan Hak Berdasarkan Peran Agent
Kontrol berbasis role memberikan struktur yang lebih jelas dalam mengelola permission agent. Agent layanan pelanggan dapat menggunakan role yang berbeda dari agent administratif. Dengan pemisahan tersebut, hak akses tidak perlu diberikan secara individual tanpa struktur yang jelas.
Role juga perlu dipisahkan berdasarkan tingkat sensitivitas resource. Permission untuk membaca laporan tidak seharusnya otomatis memberikan kemampuan mengubah konfigurasi. Segmentasi permission tersebut dapat mengurangi risiko eskalasi melalui kombinasi permission.
Just in Time Access Mengurangi Privilege yang Terus Terbuka
Permission sensitif tidak selalu perlu diberikan secara permanen kepada AI agent. Hak tambahan dapat tersedia berdasarkan konteks dan kemudian dicabut setelah tugas selesai. Dengan cara tersebut, hak administratif tidak selalu tersedia sepanjang sesi.
Sistem juga dapat meminta validasi ulang ketika agent membutuhkan peningkatan permission. Identitas, role, tujuan tugas, resource, serta durasi akses dapat dievaluasi. Setelah tugas selesai, agent dapat kehilangan privilege sementara tersebut. Pendekatan ini membantu mengurangi peluang privilege escalation.
Kontrol Tool Menjadi Penghalang Privilege Escalation
Kontrol akun perlu dilengkapi pembatasan terhadap fungsi yang dapat dipanggil oleh AI. Tool yang sama dapat menawarkan fungsi sederhana hingga tindakan administratif. Karena itu, allowlist dapat digunakan untuk membatasi operasi yang tersedia.
Operasi sensitif dapat dipisahkan dari tool rutin yang digunakan sehari hari. Agent analisis tidak memerlukan akses langsung terhadap fungsi administratif. Dengan memisahkan kemampuan berdasarkan tingkat risiko, agent menjadi lebih sulit bergerak dari akses rendah menuju tindakan berprivilege tinggi.
Policy Engine dan Persetujuan Berlapis Mengawasi Eskalasi Akses
Policy engine dapat digunakan sebagai lapisan pemeriksaan sebelum agent menjalankan operasi sensitif. Policy dapat mengevaluasi identitas agent, tujuan tugas, target akses, serta privilege yang diminta. Jika permintaan sesuai dengan policy, tool call dapat diproses.
Operasi sensitif dapat ditahan sampai pihak berwenang memberikan izin. Akses administratif dapat memerlukan beberapa tahap validasi. Perubahan role, pemberian permission baru, penghapusan data, atau akses terhadap resource kritis dapat ditahan hingga proses persetujuan selesai. Pendekatan tersebut membantu mempertahankan kontrol manusia terhadap privilege penting.
Audit Log dan Monitoring Membantu Mendeteksi Privilege Escalation
Pencatatan aktivitas menjadi penting untuk mengetahui bagaimana hak akses digunakan sepanjang workflow. Sistem dapat menyimpan data mengenai siapa yang meminta akses, privilege yang digunakan, target tindakan, dan hasil eksekusi. Audit trail tersebut memberikan kemampuan menelusuri perubahan kewenangan secara lebih jelas.
Observability membantu mendeteksi perilaku agent yang berbeda dari aktivitas normal. Jika agent berulang kali meminta role lebih tinggi, tim dapat melakukan evaluasi sebelum risiko berkembang. Perpaduan pencatatan aktivitas, observability, serta peringatan dapat membantu mendeteksi privilege escalation lebih awal.
Penutup
Keamanan permission AI agent membutuhkan kombinasi pembatasan akses, pemeriksaan runtime, serta monitoring yang konsisten. Dengan memadukan kontrol akses, just in time permission, allowlist tool, persetujuan berlapis, dan pencatatan aktivitas, organisasi dapat memperkecil peluang agent memperoleh kewenangan di luar tugasnya. Dalam pertumbuhan TEKNOLOGI AI otonom, kontrol privilege yang matang dapat menjadi fondasi penerapan AI yang aman. Bagikan pandangan Anda mengenai keamanan AI Agent Permissions agar wawasan mengenai keamanan TEKNOLOGI semakin berkembang.