OpenShell Secure Runtime Bawa Konsep Runtime Terisolasi untuk Infrastruktur Komputasi Modern

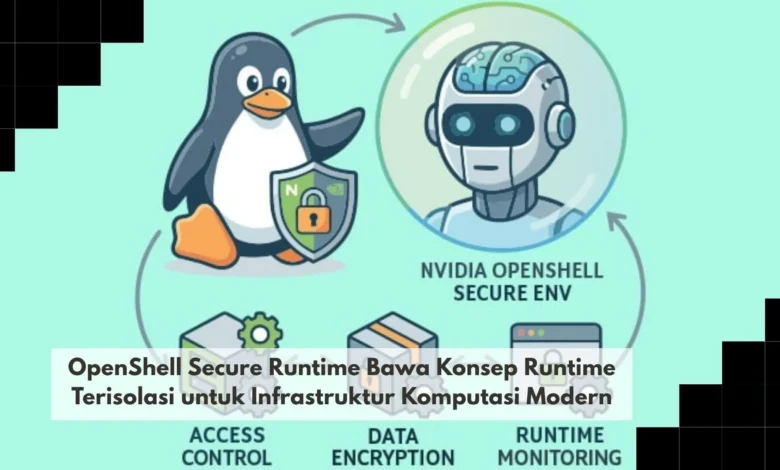
OpenShell Secure Runtime menghadirkan pendekatan menarik dalam pengelolaan eksekusi software ketika infrastruktur komputasi modern semakin kompleks dan terhubung. Aplikasi, layanan, serta berbagai workload kini dapat berinteraksi dengan banyak resource sekaligus, sehingga pemisahan lingkungan eksekusi menjadi bagian penting dalam strategi keamanan. Dalam perkembangan TEKNO, konsep runtime terisolasi dapat membantu membatasi ruang gerak aplikasi dan menciptakan lingkungan komputasi yang lebih terkontrol tanpa mengabaikan kebutuhan fleksibilitas pengembangan.
OpenShell Secure Runtime Fokus Memisahkan Lingkungan Eksekusi Aplikasi
Isolasi runtime membantu membentuk lingkungan eksekusi yang memiliki batas tertentu sehingga aktivitas software dapat dikelola secara lebih terarah. Ketika aplikasi berjalan dalam lingkungan yang dibatasi, akses terhadap file, proses, jaringan, maupun resource tertentu dapat diatur berdasarkan kebutuhan. OpenShell Secure Runtime membawa konsep tersebut ke dalam konteks infrastruktur komputasi modern yang membutuhkan keseimbangan antara fleksibilitas dan kontrol.
Lingkungan komputasi modern dapat menjalankan berbagai layanan sekaligus sehingga batas antarproses perlu dikelola dengan baik. Tanpa pemisahan yang memadai, sebuah aplikasi dapat memiliki ruang interaksi lebih luas daripada yang sebenarnya diperlukan untuk menjalankan tugasnya. Dalam ekosistem TEKNO komputasi modern, isolasi workload memberikan pendekatan tambahan dalam menjaga batas antara software dan infrastruktur yang digunakan.
Prinsip Akses Minimum Semakin Relevan untuk Runtime Modern
Keamanan runtime tidak hanya berkaitan dengan tempat sebuah aplikasi dijalankan tetapi juga mengenai kemampuan apa yang diberikan kepada aplikasi tersebut. Pembatasan hak akses membantu menjaga aplikasi tetap bekerja dalam ruang lingkup yang sesuai dengan tugasnya. Apabila suatu proses tidak membutuhkan akses terhadap bagian tertentu dari sistem, kemampuan tersebut dapat dibatasi untuk mengurangi kemungkinan penyalahgunaan.
Kontrol seperti ini menjadi penting pada lingkungan yang menangani aplikasi pihak ketiga, otomatisasi, layanan internal, maupun workload yang terus berubah. Pengelolaan berbasis kebutuhan membuat organisasi dapat memberikan akses secara lebih selektif terhadap aplikasi. Dalam ekosistem TEKNO keamanan modern, pengelolaan izin secara selektif dapat memperkuat keamanan tanpa harus menghentikan fleksibilitas operasional.
Runtime Terisolasi Membantu Mengurangi Dampak Perilaku Software yang Tidak Terduga
Salah satu tujuan penting isolasi adalah membatasi dampak ketika sebuah workload mengalami error, salah konfigurasi, atau perilaku yang tidak sesuai harapan. Sebuah aplikasi yang memiliki akses luas terhadap sistem berpotensi memengaruhi lebih banyak resource apabila terjadi gangguan. Dengan menerapkan batas runtime, interaksi aplikasi dapat diarahkan agar tetap berada dalam lingkungan yang telah ditentukan.
Lingkungan terisolasi dapat memperkuat keamanan tetapi tetap perlu dikombinasikan dengan mekanisme perlindungan lainnya. Sistem masih membutuhkan pengelolaan identitas, perlindungan data, update rutin, dan pemantauan aktivitas untuk menjaga keamanan secara menyeluruh. Dalam ekosistem TEKNO keamanan aplikasi, runtime isolation dapat menjadi komponen penting ketika dipadukan dengan praktik keamanan lain secara konsisten.
Runtime Terisolasi Relevan untuk Cloud dan Lingkungan Komputasi Terdistribusi
Arsitektur komputasi terdistribusi membuat workload tidak selalu berjalan pada satu lingkungan yang tetap sepanjang waktu. Sistem keamanan perlu cukup fleksibel untuk mengikuti siklus software sekaligus menjaga batas akses tetap jelas. Runtime yang dibatasi memberikan cara untuk memisahkan workload sekaligus mempertahankan pola pengelolaan yang terstruktur.
Lingkungan hybrid dapat terdiri dari berbagai teknologi sehingga kebutuhan terhadap kontrol eksekusi menjadi semakin beragam. Konsep isolasi dapat membantu organisasi mengelola interaksi aplikasi dengan resource meskipun arsitektur komputasi terus berubah. Dalam perkembangan TEKNO cloud computing, pengelolaan runtime yang terstruktur dapat membantu menjembatani kebutuhan keamanan dan kecepatan pengembangan.
Runtime Modern Membutuhkan Kontrol Sekaligus Visibilitas yang Jelas
Isolasi yang baik perlu disertai visibilitas agar administrator dapat memahami apa yang dilakukan aplikasi selama berada dalam lingkungan eksekusi. Logging, monitoring, dan pencatatan aktivitas dapat membantu mengidentifikasi pola penggunaan maupun kejadian yang tidak sesuai kebijakan. Catatan aktivitas dapat mempermudah investigasi ketika sebuah layanan gagal atau menunjukkan perilaku berbeda dari biasanya.
Aturan akses perlu memiliki proses pengelolaan yang terstruktur sehingga perubahan dapat diperiksa dan dievaluasi. Tim dapat meninjau kembali resource yang digunakan kemudian menyesuaikan akses apabila terdapat izin yang sudah tidak diperlukan. Dalam ekosistem TEKNO DevSecOps, penggabungan kontrol dan observability membuat keamanan tidak hanya berfokus pada pencegahan tetapi juga kemampuan memahami aktivitas sistem.
Kesimpulan Runtime Terisolasi Membantu Membangun Eksekusi Software yang Lebih Terkontrol
OpenShell Secure Runtime membawa konsep runtime terisolasi sebagai pendekatan untuk memberikan batas yang lebih jelas terhadap eksekusi software pada infrastruktur modern. Kontrol resource memungkinkan aplikasi bekerja dengan izin yang lebih terarah sehingga akses berlebihan dapat dikurangi. Pendekatan tersebut menjadi relevan ketika organisasi menjalankan semakin banyak aplikasi dan layanan dengan karakteristik yang berbeda.
Dalam ekosistem TEKNO infrastruktur, lingkungan terisolasi sebaiknya digunakan bersama mekanisme keamanan lain untuk menciptakan perlindungan yang lebih menyeluruh. Pemisahan lingkungan bukan solusi tunggal namun dapat menjadi lapisan penting dalam mengurangi dampak perilaku yang tidak diharapkan. Pengelolaan runtime yang terstruktur memungkinkan tim menyeimbangkan kebutuhan perlindungan dengan fleksibilitas operasional. Bagikan pandangan Anda mengenai runtime isolation dan terus ikuti perkembangan TEKNO untuk memahami arah keamanan infrastruktur komputasi berikutnya.