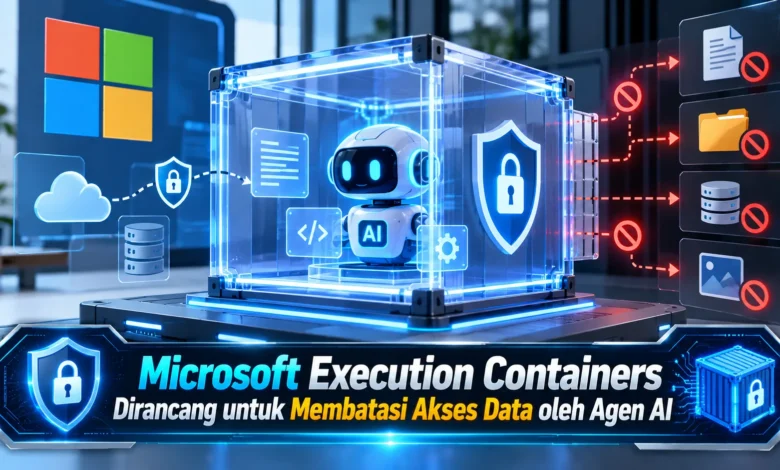
Microsoft memperkenalkan Microsoft Execution Containers (MXC) sebagai teknologi keamanan yang dirancang untuk membatasi akses agen kecerdasan buatan terhadap file, jaringan, dan sumber daya komputer. Melalui pengumuman pada 7 Oktober 2026, Microsoft menyatakan bahwa MXC telah tersedia secara umum dan dapat digunakan untuk menjalankan aktivitas agen AI dalam lingkungan terisolasi. Pendekatan ini menjadi perkembangan penting dalam industri TEKNOLOGI karena agen AI semakin mampu menjalankan perintah, mengelola dokumen, dan menggunakan aplikasi secara mandiri. Dengan pembatasan berbasis kebijakan, organisasi dapat memanfaatkan otomatisasi tanpa harus memberikan seluruh kewenangan pengguna kepada agen yang menjalankan tugas tertentu.
Mengenal Microsoft MXC sebagai Sistem Isolasi Aktivitas AI
Pengembang sistem operasi Windows tersebut menyediakan Microsoft Execution Containers atau MXC sebagai sistem pembatasan eksekusi untuk perangkat lunak agentic. Fitur keamanan ini bertujuan membatasi tindakan yang boleh dilakukan agen. Ketika organisasi memanfaatkan otomatisasi, agen AI berpotensi menyelesaikan pekerjaan melalui akses ke sistem. Meskipun kemampuannya bermanfaat, akses yang terlalu luas berpotensi meningkatkan paparan informasi sensitif. Dengan sistem pembatasan tersebut, Microsoft berupaya memisahkan kemampuan agen dari kewenangan pengguna. Model perlindungan tersebut membantu organisasi menerapkan batas akses yang lebih jelas.
Peluncuran sistem pembatasan aktivitas agen dipaparkan dalam informasi resmi tanggal 7 Oktober 2026. Menurut penjelasan pengembang platform Windows, MXC telah tersedia secara umum untuk skenario yang didukung. Pada Windows 11, teknologi tersebut memanfaatkan kemampuan keamanan sistem operasi. Sebagai solusi pengembangan lintas platform, MXC memiliki kemampuan isolasi proses di luar Windows. Walaupun menggunakan pendekatan lintas platform, jenis kontainer bergantung pada mekanisme yang tersedia pada platform. Oleh sebab itu, pengembang sebaiknya memahami kemampuan masing-masing lingkungan.
Teknologi Isolasi Berbasis Sistem Operasi pada Microsoft MXC
Dalam pengoperasiannya, MXC menerapkan pengendalian sumber daya berdasarkan konfigurasi workload. Tim pembuat aplikasi bersama pengelola TI mampu menetapkan batas penggunaan sumber daya. Kebijakan tersebut dijalankan di luar kendali langsung agen. Dengan pendekatan tersebut, agen AI tidak memperoleh kewenangan baru hanya karena model memintanya. Untuk menggambarkan penerapannya, agen pemrograman bisa diberi akses terhadap folder kerja tertentu. Sementara itu, agen tersebut dapat dilarang membuka dokumen pribadi. Pembatasan semacam ini berpotensi membatasi dampak kesalahan agen.
Pengaturan MXC mencakup sejumlah komponen pengaturan lingkungan eksekusi. Komponen yang dapat diatur adalah file system, yaitu pengendalian akses terhadap folder dan berkas. Di samping perlindungan berkas, network policy membatasi komunikasi dengan layanan eksternal. Dalam kebijakan workload, pengelola mampu menentukan bagaimana proses dimulai. Sementara itu, pengaturan user interface membatasi akses terhadap sumber daya tampilan. Melalui berbagai kontrol tersebut, organisasi dapat membangun batas penggunaan yang lebih rinci. Namun demikian, efektivitas perlindungan bergantung pada tingkat isolasi yang dipilih.
Pilihan Kontainer MXC untuk Proses dan Sesi Agen AI
Teknologi Execution Containers menawarkan beragam lingkungan eksekusi untuk kebutuhan agen. Pendekatan isolasi pertama adalah process container yang membatasi proses melalui mekanisme keamanan platform. Dalam lingkungan Microsoft Windows, process container menerapkan sandbox berbasis AppContainer. Di sisi lain, MXC menggunakan Seatbelt pada macOS dan Bubblewrap pada Linux. Pendekatan tersebut dapat digunakan untuk tugas yang tidak memerlukan desktop terpisah. Melalui pilihan ini, pengembang dapat membatasi aktivitas tanpa selalu membuat mesin virtual.
Untuk pekerjaan dengan kebutuhan pemisahan lebih kuat, Windows 11 menghadirkan lingkungan eksekusi berbasis sesi. Pendekatan session container menjalankan agen menggunakan akun dan sesi Windows yang berbeda. Berkat pemisahan sesi, desktop, clipboard, input, dan antarmuka pengguna berada dalam batas isolasi tersendiri. Selain session container, MXC juga memiliki opsi menjalankan workload Linux melalui WSL. Pada pekerjaan yang memerlukan isolasi virtualisasi, tersedia pendekatan MicroVM yang masih bersifat eksperimental. Oleh sebab itu, administrator perlu membandingkan kebutuhan keamanan dan kompatibilitas.
Mode Enforcement dan Learning untuk Mengawasi Aktivitas Agen
Masalah yang perlu dihadapi administrator adalah memahami seluruh akses yang diperlukan sebuah workload. Jika aturan terlalu ketat, agen berpotensi berhenti ketika mencoba menggunakan sumber daya. Namun apabila aturan terlalu longgar, agen mungkin memiliki ruang tindakan yang lebih luas dari tujuan. Untuk membantu proses tersebut, MXC mendukung beberapa pendekatan pengujian aturan. Ketika sistem menggunakan Enforcement, akses yang tidak diizinkan akan diblokir sesuai kebijakan. Pendekatan pengoperasian ini ditujukan untuk menjalankan aturan produksi. Dengan demikian, organisasi mampu membatasi tindakan di luar kewenangan.
Ketika menggunakan Learning mempertahankan pembatasan terhadap sumber daya yang dilarang, tetapi menyediakan informasi diagnostik dalam format JSON. Catatan aktivitas ini membantu menemukan izin yang belum sesuai. Sebagai pilihan berbeda, mode Permissive membantu mengamati kebutuhan sumber daya tanpa menegakkan penolakan MXC. Walaupun demikian, Permissive tetap mengikuti larangan lain yang berlaku di platform. Karena itu, penggunaan Permissive lebih tepat dilakukan pada lingkungan pengujian yang terkendali. Apabila pola akses telah dipahami, administrator sebaiknya memastikan hanya sumber daya yang diperlukan telah diizinkan.
Integrasi Agen AI dengan Kontrol Keamanan Windows
Platform MXC memiliki integrasi dengan beberapa alat otomatisasi. Dalam pengumuman Microsoft, beberapa produk yang telah mendukung MXC adalah GitHub Copilot, OpenAI Codex, OpenClaw, Replit, LM Studio, NVIDIA OpenShell, dan Unsloth AI. Dukungan dari ekosistem pengembang ini memberikan pilihan penggunaan MXC dalam beragam pekerjaan. Dalam skenario coding agent, pengembang mampu mencegah pembacaan dokumen di luar proyek. Pemisahan kewenangan ini membantu menjaga produktivitas dengan ruang akses terukur. Walaupun integrasi telah diumumkan, pengguna harus memastikan konfigurasi agen sesuai kebijakan.
Tidak hanya menyiapkan isolasi aktivitas, Microsoft menambahkan arah pengembangan tata kelola AI. Berkat pengembangan sistem identitas, perusahaan berencana membedakan aktivitas agen dari pengguna manusia. Fungsi atribusi identitas ini dapat membantu investigasi keamanan. Di sisi lain, Microsoft Intune disiapkan untuk membantu administrator mengatur batas aktivitas agen. Microsoft Agent 365 juga direncanakan memperoleh kemampuan pengawasan agen lokal. Namun demikian, sejumlah kemampuan tersebut masih termasuk rencana pengembangan. Karena itu, organisasi sebaiknya mengikuti dokumentasi resmi untuk memahami dukungan yang tersedia.
Rangkuman Manfaat MXC untuk Keamanan dan Otomatisasi
Pengembangan sistem isolasi agen Microsoft menjadi langkah penting dalam keamanan penggunaan agen AI. Berkat isolasi yang dipisahkan dari kendali agen, MXC dirancang mengurangi kewenangan berlebihan. Pengembang dapat menentukan folder dan jaringan yang boleh diakses. Sebagai kemampuan pendukung, pilihan process container dan session container membantu menyesuaikan perlindungan dengan karakteristik tugas. Meski mekanisme pembatasan dapat meningkatkan keamanan, keberhasilannya tidak menghilangkan kebutuhan pengawasan manusia. Oleh karena itu, MXC perlu dipadukan dengan kontrol akses lain.
Dalam ekosistem kecerdasan buatan modern, Microsoft Execution Containers menunjukkan kebutuhan isolasi yang tidak bergantung pada keputusan model. Meningkatnya penggunaan asisten otomatis memperbesar pentingnya pengawasan tindakan. Dengan penerapan MXC yang sesuai, organisasi memiliki peluang meningkatkan keamanan penggunaan agen. Namun demikian, administrator tetap perlu memperbarui kebijakan dan memantau aktivitas. Menurut Anda, apakah teknologi Microsoft Execution Containers akan membantu organisasi melindungi informasi sensitif? Mari berbagi pandangan mengenai perkembangan ini tentang masa depan keamanan agen AI.