Cara Menghindari QR Code Phishing yang Makin Sulit Dikenali, Periksa Tujuan Link Sebelum Melanjutkan

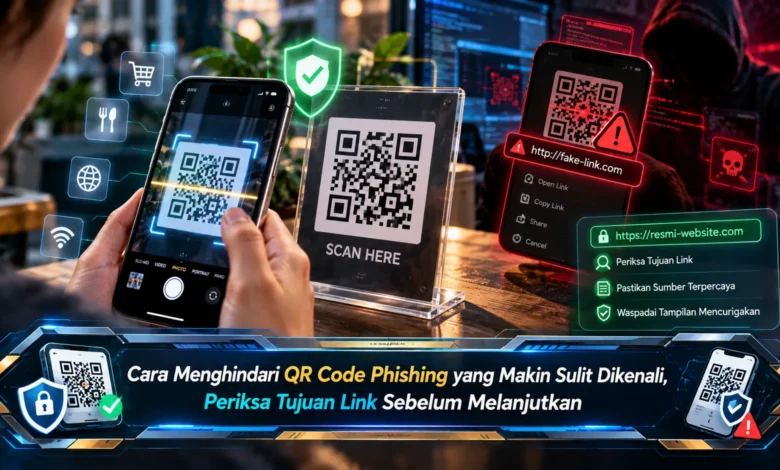
Penggunaan QR Code semakin luas untuk pembayaran, menu digital, promosi, login, tiket, hingga akses berbagai layanan online. Kemudahan tersebut juga dimanfaatkan dalam QR Code phishing atau quishing, yaitu modus yang mengarahkan pengguna ke halaman berbahaya melalui kode yang terlihat normal. Karena alamat tujuan tidak langsung terlihat sebelum QR dipindai, pengguna perlu membangun kebiasaan memeriksa link dengan teliti. Pemanfaatan TEKNOLOGI yang aman bukan hanya bergantung pada fitur keamanan perangkat, tetapi juga pada ketelitian sebelum membuka halaman atau memberikan informasi pribadi.
QR Palsu Bisa Terlihat Seperti Kode Biasa
QR Code phishing memanfaatkan sifat kode QR yang menyembunyikan alamat tujuan di balik pola visual. Tidak seperti URL biasa yang alamatnya terlihat sebelum diklik, pola QR tidak memberi tahu pengguna mengenai domain tujuan hanya dengan melihatnya.
Karakteristik ini membuat kode palsu lebih sulit dikenali secara visual, terutama jika dipasang pada poster atau pesan yang dibuat menyerupai layanan terpercaya. Keaslian sebuah kode tidak dapat dipastikan hanya dari desain di sekitarnya. Pemeriksaan alamat tujuan setelah pemindaian menjadi langkah sederhana yang dapat mengurangi risiko.
Biasakan Membaca Preview Link dari QR Code
Saat perangkat menampilkan hasil pemindaian QR, jangan terburu buru mengetuk tautan tujuan. Pratinjau tautan yang tersedia pada perangkat dapat digunakan untuk melihat domain tujuan terlebih dahulu.
Baca susunan URL sebelum melanjutkan karena pelaku dapat menggunakan alamat yang terlihat hampir sama dengan domain asli. Huruf tambahan, ejaan yang sedikit berbeda, subdomain membingungkan, atau karakter tidak biasa merupakan hal yang patut diperiksa lebih lanjut. Jika alamat terasa meragukan, hindari membuka halaman tersebut.
Ikon Koneksi Aman Bukan Jaminan Situs Terpercaya
Ada pengguna yang beranggapan bahwa alamat yang menggunakan HTTPS selalu bebas dari phishing. Padahal, koneksi HTTPS berfungsi mengamankan pertukaran data dengan server dan tidak otomatis memastikan bahwa domain tersebut terpercaya.
Halaman phishing juga dapat menggunakan HTTPS, sehingga verifikasi URL tidak boleh dilewatkan. Fokuslah pada domain yang sebenarnya sebelum memasukkan data pribadi atau kredensial. Kebiasaan memeriksa URL bersama fitur keamanan browser dapat mengurangi kemungkinan terjebak halaman yang menyamar.
Lindungi Password dan Kode Verifikasi dari Halaman Palsu
Pemeriksaan tambahan sangat diperlukan ketika halaman tujuan meminta pengguna melakukan autentikasi. Data login, kode verifikasi, password, dan informasi pribadi merupakan data penting yang perlu dilindungi dengan ketat.
Apabila halaman hasil pemindaian langsung meminta kredensial, hindari menggunakan link tersebut dan akses layanan melalui kanal terpercaya. Pengguna juga dapat mengetik alamat resmi secara manual sehingga risiko memberikan informasi kepada halaman palsu menjadi lebih kecil.
Waspadai QR Code yang Ditempel di Tempat Umum
Penggunaan QR di ruang publik semakin umum ditemukan pada menu, papan informasi, tempat pembayaran, serta materi promosi. Sistem tersebut mempermudah akses informasi, tetapi kode yang tersedia tidak seharusnya langsung dipercaya tanpa pemeriksaan.
Cermati apakah permukaan QR tampak telah ditempel ulang. Posisi yang tidak rapi, lapisan stiker, atau desain yang berbeda dapat membuat pengguna sebaiknya berhenti sebelum memindai. Lakukan verifikasi dengan pihak yang bertanggung jawab apabila keaslian QR tidak dapat dipastikan.
Verifikasi Penerima Saat Menggunakan QR Pembayaran
QR untuk pembayaran membutuhkan pemeriksaan terhadap informasi penerima. Sesudah QR berhasil dipindai, perhatikan nama penerima dan informasi transaksi.
Ketika detail tujuan transaksi terlihat mencurigakan, jangan langsung menyelesaikan pembayaran. Konfirmasi kepada petugas resmi untuk memverifikasi bahwa kode pembayaran tersebut resmi. Kebiasaan sederhana melakukan verifikasi dapat membuat penggunaan TEKNOLOGI pembayaran menjadi lebih aman.
Waspadai Pesan Mendesak yang Disertai QR Code
Modus phishing sering menggunakan ketakutan dan dorongan untuk bertindak cepat. QR dapat dikirim bersama pesan yang mengklaim akun bermasalah atau menjanjikan keuntungan yang harus segera diklaim.
Ketika menerima QR dengan instruksi mendesak, jangan langsung mengikuti instruksi yang diberikan. Akses akun secara langsung tanpa menggunakan QR tersebut untuk memastikan kebenaran informasi. Pemeriksaan silang menggunakan layanan resmi dapat membantu mengenali pesan phishing.
Periksa Tujuan QR Sebelum Memberikan Informasi
Cara menghindari QR Code phishing dapat dimulai dengan kebiasaan memeriksa setiap tujuan link. Pratinjau URL, domain tujuan, asal kode, formulir autentikasi, serta detail transaksi perlu diperiksa sebelum pengguna melanjutkan. Penggunaan HTTPS bukan jaminan bahwa situs bebas dari phishing, sehingga alamat sebenarnya tetap menjadi bagian penting yang perlu dicermati. Sistem yang diperbarui, fitur keamanan smartphone, serta perlindungan browser dapat melengkapi kewaspadaan pengguna. Dengan membangun rutinitas keamanan yang sederhana, penggunaan QR dapat berlangsung dengan lebih hati hati. Bagikan kebiasaan aman ini kepada orang terdekat agar pemanfaatan TEKNOLOGI QR tetap praktis sekaligus aman.