Cara Mengamankan AI Agent Permissions untuk Mencegah Privilege Escalation pada Sistem Agentic AI

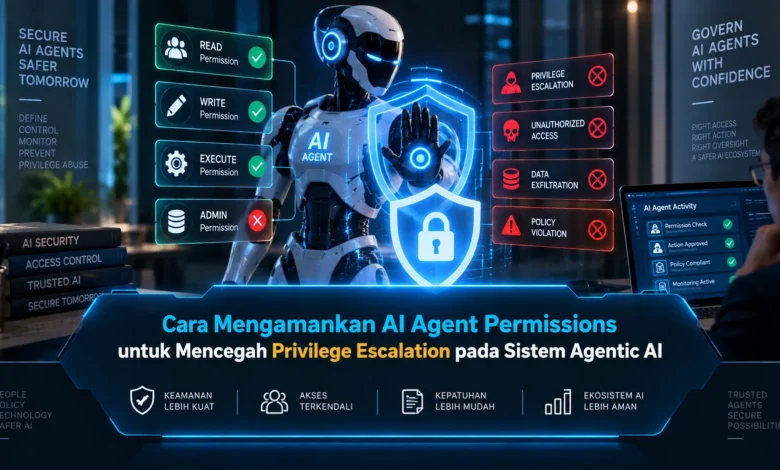
Sistem agentic AI memungkinkan AI agent menggunakan tool, membaca data, berinteraksi dengan API, dan menjalankan berbagai tindakan secara lebih mandiri. Kemampuan tersebut membawa manfaat besar bagi otomatisasi, tetapi permission yang tidak dikendalikan dengan baik dapat meningkatkan risiko privilege escalation. Karena itu, pengamanan AI Agent Permissions perlu menjadi bagian utama dari arsitektur TEKNOLOGI agar setiap agent hanya memiliki akses yang benar benar diperlukan untuk menjalankan tugasnya.
Batasi Permission Agent Sesuai Kebutuhan Tugas
Pendekatan hak minimum dapat menjadi dasar utama dalam menjaga permission sistem agentic AI. Agent sebaiknya tidak diberikan permission berdasarkan kemungkinan kebutuhan di masa depan. Jika agent hanya membutuhkan kemampuan membaca data, hak untuk mengubah, menghapus, atau memindahkan resource tidak perlu diberikan.
Pembatasan tersebut perlu diterapkan hingga tingkat tool, API, database, dan fungsi. Sistem dapat menentukan fungsi yang benar benar boleh dipanggil oleh agent. Dengan pembatasan yang rinci, TEKNOLOGI agentic AI dapat beroperasi dengan ruang tindakan yang lebih terukur.
Role Based Access Control Membuat Permission Lebih Terstruktur
RBAC membantu administrator menyusun hak akses sesuai peran yang dijalankan oleh AI. AI operasional dapat memperoleh role yang hanya mengizinkan fungsi tertentu. Dengan pemisahan tersebut, hak akses tidak perlu diberikan secara individual tanpa struktur yang jelas.
Role juga perlu dipisahkan berdasarkan tingkat sensitivitas resource. Akses terhadap dokumen tidak perlu membuka hak untuk mengelola akun pengguna. Pembagian akses yang lebih rinci dapat membantu menjaga TEKNOLOGI AI tetap berada dalam batas keamanan yang telah dirancang.
Gunakan Permission Sementara untuk Membatasi Akses Sensitif
Hak dengan tingkat risiko tinggi dapat disediakan hanya ketika benar benar diperlukan. Hak tambahan dapat tersedia berdasarkan konteks dan kemudian dicabut setelah tugas selesai. Dengan cara tersebut, agent tidak terus membawa privilege sensitif ke seluruh workflow.
Sistem juga dapat meminta validasi ulang ketika agent membutuhkan peningkatan permission. Sistem dapat memeriksa konteks operasi, jenis permission, dan tingkat risiko. Sesudah operasi yang disetujui selesai, hak tambahan dapat kembali menuju level minimum. Pendekatan ini membantu menjaga TEKNOLOGI agentic AI tetap memiliki batas kewenangan yang jelas.
Tool Control Mencegah Agent Mengakses Fungsi Berisiko
Kontrol akun perlu dilengkapi pembatasan terhadap fungsi yang dapat dipanggil oleh AI. Tool yang sama dapat menawarkan fungsi sederhana hingga tindakan administratif. Karena itu, sistem dapat mengekspos hanya tool dan fungsi yang telah disetujui.
Tool dengan privilege tinggi dapat ditempatkan di belakang lapisan pemeriksaan tambahan. Agent analisis tidak memerlukan akses langsung terhadap fungsi administratif. Dengan mengendalikan tool secara granular, agent menjadi lebih sulit bergerak dari akses rendah menuju tindakan berprivilege tinggi.
Runtime Policy Memeriksa Permission Sebelum Aksi Dijalankan
Mesin kebijakan dapat memvalidasi tindakan agent berdasarkan konteks aktual. Runtime governance dapat mempertimbangkan kewenangan agent dan sensitivitas tindakan. Jika tindakan memenuhi seluruh persyaratan, tool call dapat diproses.
Akses dengan kewenangan lebih tinggi dapat memerlukan human approval. Untuk tindakan dengan dampak besar persetujuan dapat dibuat berlapis. Peningkatan privilege, perubahan kebijakan, dan tindakan administratif dapat ditahan hingga proses persetujuan selesai. Strategi human in the loop tersebut membantu mempertahankan kontrol manusia terhadap privilege penting.
Observability Memperkuat Pengawasan AI Agent
Jejak audit membantu tim memahami kapan dan mengapa agent menggunakan permission tertentu. Sistem dapat menyimpan data mengenai siapa yang meminta akses, privilege yang digunakan, target tindakan, dan hasil eksekusi. Rekaman tersebut memberikan kemampuan menelusuri perubahan kewenangan secara lebih jelas.
Monitoring dapat digunakan untuk menemukan pola yang mengarah pada peningkatan privilege tidak wajar. Jika agent berulang kali meminta role lebih tinggi, aktivitas tersebut dapat ditandai untuk diperiksa. Integrasi logging dengan pemantauan runtime dapat membantu mendeteksi privilege escalation lebih awal.
Kesimpulan
Keamanan permission AI agent membutuhkan kombinasi pembatasan akses, pemeriksaan runtime, serta monitoring yang konsisten. Dengan menerapkan least privilege, RBAC, permission sementara, tool control, policy engine, human approval, dan audit log, organisasi dapat memperkecil peluang agent memperoleh kewenangan di luar tugasnya. Pada perkembangan TEKNOLOGI berbasis agent, kontrol privilege yang matang dapat menjadi fondasi penerapan AI yang aman. Sampaikan pengalaman Anda dalam mengelola permission pada agentic AI agar diskusi mengenai governance sistem agentic AI semakin bermanfaat.


