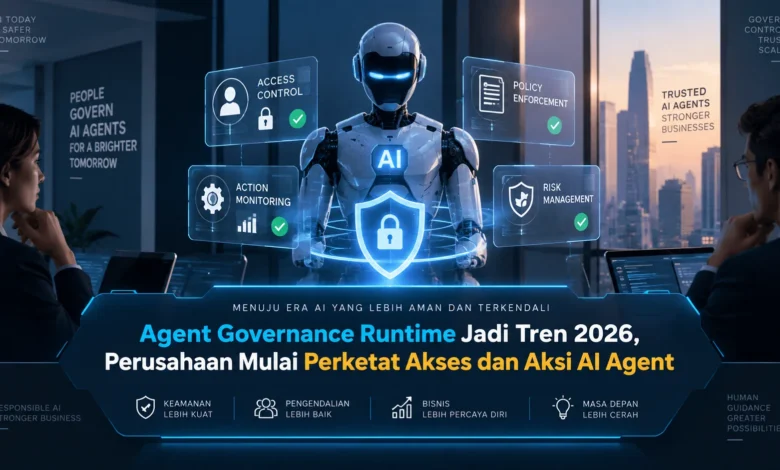
Penggunaan AI agent pada 2026 semakin mengarah pada sistem yang mampu mengakses data, menggunakan tool, menjalankan workflow, dan mengambil tindakan secara lebih mandiri. Kondisi ini membuat perusahaan perlu memikirkan bukan hanya kecerdasan agent, tetapi juga bagaimana setiap akses dan aksinya dapat dikendalikan selama proses berlangsung. Agent Governance Runtime menjadi pendekatan yang semakin relevan dalam perkembangan TEKNOLOGI karena menawarkan kontrol yang lebih dekat dengan tahap eksekusi AI agent.
AI Agent Mendorong Lahirnya Kontrol Eksekusi yang Lebih Ketat
Semakin luas kemampuan AI agent semakin besar pula kebutuhan perusahaan terhadap kontrol yang bekerja saat agent menjalankan tugas. Policy awal tetap penting tetapi perlu dilengkapi pemeriksaan yang dapat merespons kondisi aktual. Agent Governance Runtime mencoba memastikan kebijakan dapat diterapkan saat sebuah operasi akan dijalankan.
Kontrol runtime semakin dibutuhkan saat AI memperoleh kemampuan menggunakan beragam aplikasi dan layanan. Agent dapat berinteraksi dengan data, aplikasi internal, sistem komunikasi, dan tool otomatisasi. Jika kontrol akses terlalu longgar, risiko penggunaan tool di luar kebutuhan dapat meningkat.
Least Privilege Menjadi Fondasi Governance AI
Permission menjadi salah satu bagian utama yang perlu diperhatikan ketika perusahaan menggunakan AI agent. Prinsip least privilege dapat digunakan untuk memberikan hak minimum yang dibutuhkan. Ketika sebuah agent memiliki fungsi observasi, hak administratif sebaiknya tidak tersedia.
Permission dapat disusun berdasarkan jenis sistem, target data, serta tindakan yang dibutuhkan. AI untuk analisis dapat menggunakan role berbeda dari agent operasional. Pada implementasi TEKNOLOGI agentic AI, hak yang terstruktur dapat membantu perusahaan mempertahankan batas keamanan yang jelas.
Akses Tool Menjadi Titik Penting dalam Keamanan Agentic AI
Kemampuan menggunakan tool menjadi salah satu perbedaan penting antara AI agent dengan chatbot biasa. Otomatisasi melalui tool dapat mempercepat pekerjaan namun setiap fungsi perlu memiliki batas yang jelas. Untuk menjaga keamanan, organisasi dapat membatasi daftar fungsi yang tersedia bagi setiap agent.
Agent pencarian informasi tidak seharusnya otomatis memperoleh tool administratif. Fungsi dengan dampak tinggi dapat membutuhkan validasi tambahan sebelum digunakan. Dengan pendekatan tersebut, AI dapat memperoleh fungsi yang dibutuhkan tanpa memiliki akses berlebihan.
Setiap Tindakan Agent Dapat Divalidasi Berdasarkan Konteks
Agent Governance Runtime dapat menggunakan policy engine untuk mengevaluasi operasi sebelum benar benar dijalankan. Pemeriksaan dapat mempertimbangkan identitas agent, role, resource, jenis tindakan, serta tingkat risiko. Dengan cara tersebut, governance dapat mengikuti perubahan yang terjadi selama workflow berlangsung.
Apabila operasi memenuhi seluruh aturan keamanan, runtime dapat mengizinkan eksekusi. Sebaliknya, tindakan di luar scope dapat dihentikan. Ketika agent membutuhkan tindakan sensitif, runtime dapat mengeskalasi permintaan menuju manusia. Pendekatan tersebut membuat governance menjadi bagian aktif dari eksekusi.
Audit Log dan Observability Membuat Aktivitas Agent Bisa Ditelusuri
Penggunaan agentic AI membutuhkan pencatatan yang menjelaskan bagaimana setiap operasi dilakukan. Sistem logging dapat merekam siapa yang bertindak, fungsi yang digunakan, target akses, dan status operasi. Informasi tersebut membantu menyediakan dasar untuk evaluasi apabila terjadi aktivitas yang tidak diharapkan.
Monitoring runtime dapat membantu perusahaan memahami perilaku agent dari waktu ke waktu. Jika AI mulai menggunakan tool dengan pola yang berbeda dari biasanya, tim dapat melakukan evaluasi terhadap konfigurasi atau perilaku agent. Integrasi pencatatan dan pemantauan membuat governance menjadi lebih transparan dan terukur.
Human Approval Menjadi Pengaman bagi Operasi Berisiko Tinggi
Peningkatan kemampuan AI agent tidak berarti seluruh tindakan harus dijalankan tanpa campur tangan manusia. Operasi sederhana dapat diberikan tingkat otonomi yang lebih besar. Namun, operasi kritis dapat diarahkan menuju proses konfirmasi sebelum dieksekusi.
Operasi yang memengaruhi data penting, akses pengguna, atau transaksi dapat membutuhkan persetujuan tambahan. Approval dapat disusun secara bertingkat sesuai sensitivitas operasi. Melalui strategi tersebut, AI tetap dapat bekerja cepat untuk tugas rutin sementara manusia mempertahankan kontrol pada keputusan penting.
Rangkuman Akhir
Agent Governance Runtime menjadi semakin relevan pada 2026 karena perusahaan membutuhkan kontrol yang mengikuti setiap akses dan aksi AI agent. Dengan menggabungkan least privilege, tool control, policy engine, audit log, observability, dan human approval, organisasi dapat memperoleh manfaat otomatisasi sambil mempertahankan kontrol keamanan. Dalam pertumbuhan TEKNOLOGI AI otonom, kemampuan mengontrol dan mengaudit tindakan agent dapat menjadi fondasi penerapan AI yang lebih matang. Sampaikan pendapat Anda tentang cara perusahaan mengendalikan AI agent agar pembahasan tentang keamanan TEKNOLOGI AI semakin luas.